Google 在 2026 年 10 月 28 日發表最新旗艦模型 Gemini 4 Carbon,主打資訊安全防禦與長時程工程任務,在全球最主要的綜合能力評測 Artificial Analysis Intelligence Index 排名第一,也是目前唯一在提示注入測試中達到零被攻破的主流模型。Carbon 的推廣期 API 定價與前代旗艦 Argon 相同,每百萬輸入 token 2 美元,輸出 10 美元,快取輸入再享 95% 折扣。目前 Carbon 優先對資安防禦單位開放,一般企業與開發者的使用時程尚未確定。本文整理 Carbon 的核心能力、評測數字、與其他主流模型的比較,以及台灣企業面對 AI 加速資安威脅時,現在最應該採取的行動。
Gemini 4 Carbon 是什麼?Google 為何推出第二款 Gemini 4 旗艦?
Google 在 2026 年 9 月底才發表 Gemini 4 Argon,不到一個月就再推出 Gemini 4 Carbon,兩款都頂著旗艦頭銜,但定位截然不同。Argon 主打軟體開發、企業知識工作與法律金融等專業領域,Carbon 則是 Google 為資訊安全與超長工程任務量身打造的專用旗艦。
從架構角度看,Carbon 是在 Argon 同一個基礎上進行特化訓練,Google 官方說法是:「Carbon 在程式設計、代理任務與科學問題的整體能力上有顯著提升,同時在全端網頁開發與多模態理解方面也有進步。」更重要的是,Carbon 主要是針對「安全程式碼產生」、「漏洞偵測」、「漏洞攻擊驗證」與「弱點修補」四大資安場景進行深度最佳化。
Google 這樣做有其戰略考量。資安防禦市場過去幾年快速擴張,AI 既是防禦工具,也可以是攻擊武器。把最強的模型先交給有授權的資安專家驗證,一方面可以蒐集高品質的真實資安任務回饋,另一方面也展示 Google 在負責任 AI 部署上的態度。
一句話看懂 Carbon
Carbon 不是 Argon 的替代品,而是 Google 專門為資安與超長工程任務打造的第二款 Gemini 4 旗艦。兩款模型的定價相同,企業可以依照任務類型選擇最適合的模型。
Gemini 4 Carbon 的核心能力有哪些?
資安三大場景:找漏洞、寫攻擊程式、修弱點
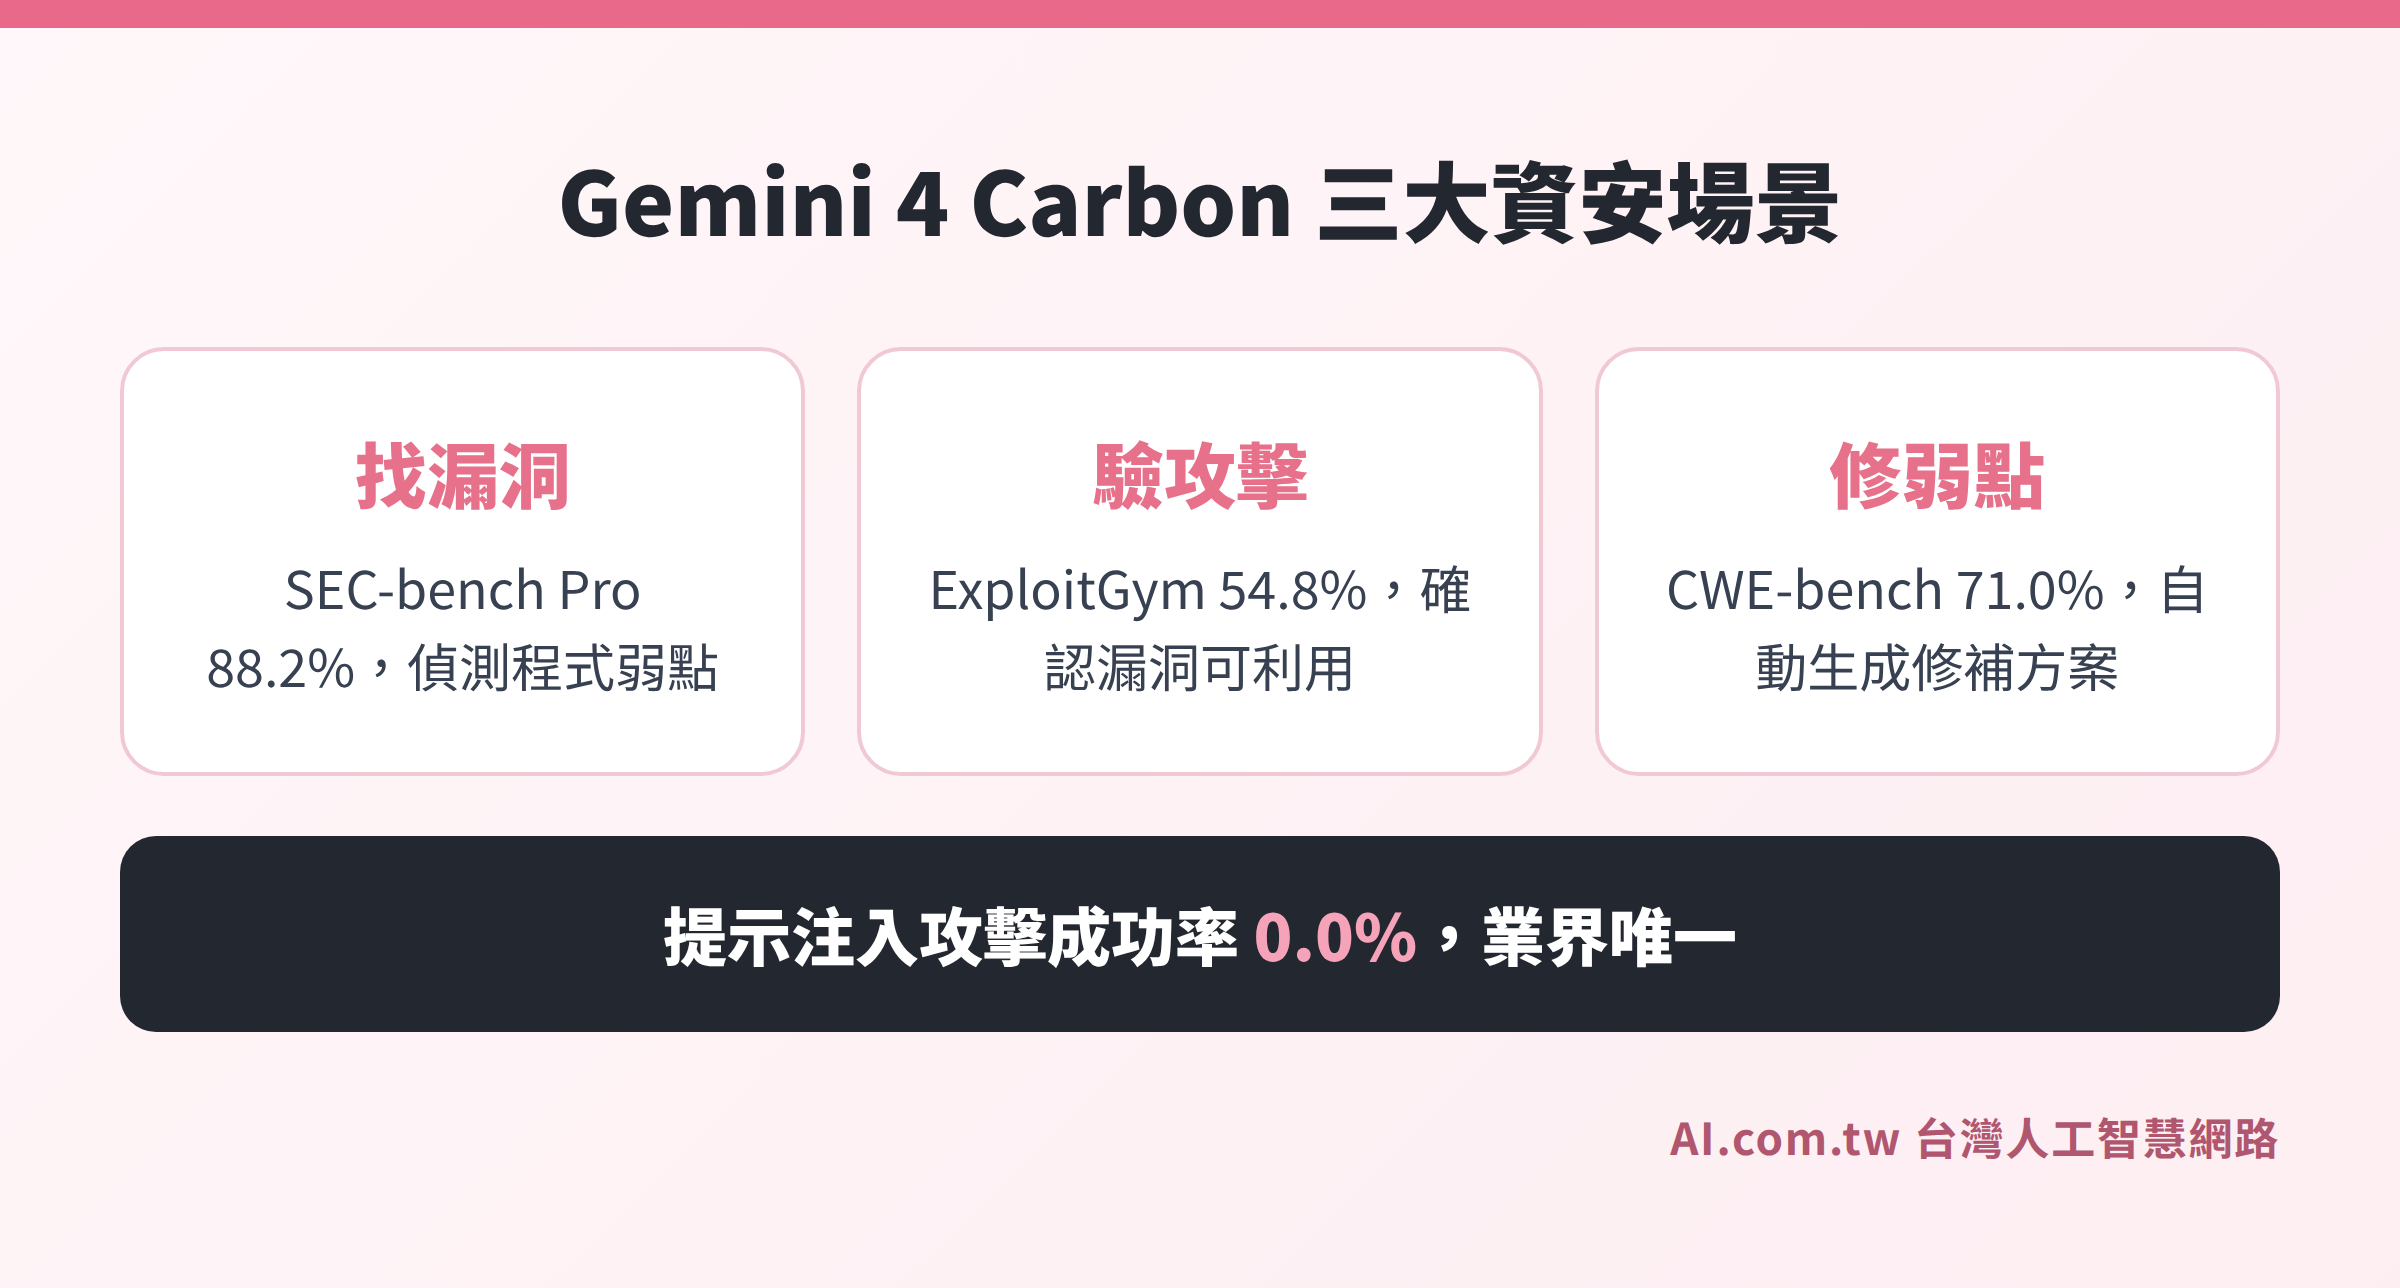
Carbon 在資安領域的突破涵蓋三個環節,分別對應防禦工作的完整流程。
漏洞偵測:Carbon 在 SEC-bench Pro(資安工程評測)中拿到 88.2%,這個評測模擬真實的軟體漏洞偵測工作,測試模型能否從真實程式碼中找出可被利用的弱點。
攻擊驗證:在 ExploitGym(攻擊可行性驗證評測)中,Carbon 達到 54.8%,代表它能協助資安研究人員驗證已知漏洞是否真的可以被利用,這是滲透測試工作中非常核心的一步。
弱點修補:在 CWE-bench(程式碼弱點修補評測)中,Carbon 達到 71.0%,高於 Argon 的 68%。這代表 Carbon 不只能找到問題,還能更有效率地提出修補方案。
值得注意的是,Carbon 在安全程式碼產生方面,比 Argon 的成功率高出一倍。簡單說,Argon 寫出來的程式碼,一百行裡面可能有 X 行有潛在資安問題;Carbon 寫出的程式碼,同樣的問題只剩一半。這對需要快速開發並維持安全標準的工程團隊來說,是非常實際的效益。
提示注入抵抗:目前主流模型中唯一零被攻破
提示注入是企業 AI 應用最常見、也最危險的攻擊手法之一。當你讓 AI 去瀏覽一個惡意網站、讀取一份不明來源的文件,或者處理來路不明的電子郵件時,攻擊者可以把特殊指令藏在內容裡,誘導 AI 做出不該做的事,例如洩露機密資料、竄改指令,甚至執行惡意程式碼。
依 Google 官方公告,Gemini 4 Carbon 在提示注入測試中,攻擊成功率為 0.0%。這是一個非常顯著的數字,因為目前主流模型在同類測試中都有一定比例的被攻破案例,即便是 Argon 在同樣的測試中也只有 0.7%,而 GPT-6 Astra 則有 8.5%。
幻覺率降低:產出 2 倍更可信
資安工作最怕的是「AI 自己捏造一個根本不存在的漏洞」或「提出一個看起來合理卻完全沒效果的修補方案」。Carbon 在這方面也有明顯進步,Google 表示 Carbon 產出不實資訊的比率,比 Argon 低一半。
Gemini 4 Carbon 和競爭對手的評測比較
在全球最主要的綜合模型能力評測 Artificial Analysis Intelligence Index v5.0 中,Carbon 以 59 分排名第一,緊追在後的是 Claude Opus 5.5(58 分)、GPT-6 Astra(57 分)與 GPT-6.1 Sol(55 分)。這是 Google 繼 Argon 之後,再一次在整體能力評測拿下第一。
| 項目 | Gemini 4 Carbon | Gemini 4 Argon | Claude Opus 5.5 | GPT-6 Astra |
|---|---|---|---|---|
| 綜合能力指數(AAAI) | 59(第一) | — | 58 | 57 |
| SEC-bench Pro(漏洞偵測) | 88.2% | — | — | — |
| ExploitGym(攻擊驗證) | 54.8% | — | — | — |
| CWE-bench(弱點修補) | 71.0% | 68.0% | 67.0% | 68.0% |
| 提示注入攻擊成功率 | 0.0% | 0.7% | 1.0% | 8.5% |
| 安全程式碼產生改善 | Argon 的 2 倍 | 基準 | — | — |
| 推廣期輸入(每百萬 token) | 2 美元 | 2 美元 | 4 美元 | 10 美元 |
| 推廣期輸出(每百萬 token) | 10 美元 | 10 美元 | 20 美元 | 50 美元 |
從這張表可以看出幾個重點:
- 資安任務 Carbon 明顯領先:三項資安評測目前只有 Carbon 有完整數據,顯示這是這款模型的核心差異化優勢。
- 提示注入防護有量級差異:Carbon 的 0.0% 對比 GPT-6 Astra 的 8.5%,不只是優化,而是完全不同數量級的防護能力。
- 價格競爭力強:Carbon 推廣期與 Argon 同價,遠低於 Claude Opus 5.5 與 GPT-6 Astra,讓企業能以較低成本試用頂級資安能力。
- 弱點修補三強差距極小:CWE-bench 的數字,Carbon(71%)、Argon(68%)、GPT-6 Astra(68%)、Claude Opus 5.5(67%)差距在 4% 以內,說明在這個任務上並非 Carbon 獨大,但 Carbon 仍是最高分。
評測數字要會看
評測是廠商挑選後公布的結果,只能作為參考。真正準確的驗證方式,是拿你公司真實的資安任務來跑,例如讓模型掃描你的程式碼庫,再比較找出的問題品質與準確率。
為什麼 AI 資安模型的崛起,對台灣企業是雙面刃?
Carbon 的能力展示了一件重要事實:AI 既是防守利器,也是攻擊武器。當 Google 宣布 Carbon 能夠找漏洞、寫攻擊程式、修弱點,這意味著攻擊者也可以用類似的模型,以更快的速度、更低的成本,對企業系統展開大規模自動化掃描與攻擊。
台灣企業在這個趨勢下面臨的風險,遠比多數老闆意識到的更大。
攻擊成本大幅下降:以前,要對企業系統發動有深度的滲透測試,需要有經驗的資安工程師花費幾天甚至幾週。現在,具備這個能力的 AI 模型,理論上可以幫任何有心人在幾小時內完成初步漏洞掃描。
攻擊面越來越大:台灣中小企業快速導入 AI 工具,包括 ChatGPT、Copilot、各種 AI 客服與 AI 助理。每一個新的 AI 整合,都是一個潛在的攻擊入口。如果 AI 助理接受來自外部的輸入(例如讀取客戶的電子郵件、瀏覽網頁),就可能成為提示注入攻擊的目標。
資安人才缺口持續擴大:台灣企業長期面臨資安人才短缺的問題,具備深厚技術能力的資安工程師供不應求。AI 模型或許能部分填補這個缺口,但前提是企業要先有意識地把 AI 納入資安流程。
法規壓力逐漸升高:隨著個資法的強制執行與跨境資料傳輸限制增加,企業的資安責任不再只是技術問題,而是直接影響法律風險與客戶信任。
Gemini 4 Carbon 對台灣企業有什麼實際影響?
影響一:AI 自動化掃描讓攻擊門檻大幅降低
過去,有組織的駭客攻擊通常針對大型金融機構或政府單位,因為這些目標的資料更有價值,且攻擊者需要投入大量人力。現在,具備 AI 輔助的攻擊工具可以自動掃描數千個目標,找到其中最脆弱的連結,這意味著原本認為「我們規模不夠大、不值得被攻擊」的中小企業,未來會成為更常見的攻擊目標。
影響二:程式碼安全問題會被更快速偵測
如果你的公司有自建的網站後台、內部系統、或者委外開發的應用程式,這些系統的程式碼可能存在多年未被發現的漏洞。以前需要資安工程師手動審查才能找到這些問題,現在攻擊者可以用 AI 模型快速掃描大量程式碼。這不代表你的系統明天就會被攻擊,但它大幅壓縮了「漏洞存在但還沒被利用」的緩衝時間。
影響三:AI 工具本身的安全設定不可忽視
越來越多台灣企業開始用 AI 助理處理日常工作,例如讓 AI 讀取外部文件、回覆客戶詢問、整合第三方資料來源。Carbon 在提示注入防護的優異表現,凸顯了一個問題:你選擇的 AI 工具,本身的安全架構是否足夠?在選擇 AI 供應商時,提示注入防護、資料儲存方式、企業資料隔離,都應該是評估標準,而不只是功能多不多。
影響四:防禦端也可以用 AI 縮小資安差距
壞消息是攻擊工具 AI 化了,但好消息是防禦工具也同步在 AI 化。Carbon 這類模型開放給企業使用後,規模較小的企業也有機會用 AI 做基本的漏洞掃描、程式碼審查、異常偵測。這不會完全替代資安專業人員,但能讓沒有資安部門的中小企業,至少有一層基本的 AI 輔助防護。
Gemini 4 Carbon 什麼時候可以用?台灣企業如何規劃?
依 Google 官方公告,Carbon 目前透過 Fairwind 計畫優先開放給通過審核的資安防禦單位和網路安全研究人員。之後計畫擴大到付費 API 客戶、Google AI Ultra 訂閱者,再到一般開發者和企業用戶。Google 對各階段的確切開放時程並未公布。
台灣企業目前可以透過以下管道追蹤開放進度:
- Google Cloud 帳號:如果你的公司已在使用 Google Cloud,建議確認帳號的 API 授權等級,等 Carbon 開放後即可測試
- Gemini API:已付費使用 Gemini API 的開發者,通常會在第二階段優先取得存取權限
- Google AI Ultra 訂閱:個人用戶或小型團隊可以考慮訂閱,但目前仍需等待 Carbon 對訂閱者開放
重要提醒:Carbon 和 Argon 的推廣期定價相同,推廣期結束後都會調整為每百萬輸入 4 美元、輸出 20 美元。企業在估算長期使用成本時,建議以推廣期結束後的價格試算,避免預算低估。
| 使用管道 | 目前狀態 | 建議行動 |
|---|---|---|
| Fairwind 計畫(資安單位) | 已開放 | 資安公司可申請審核 |
| 付費 Gemini API | 待開放 | 確認 API 授權等級 |
| Google AI Ultra 訂閱 | 待開放 | 追蹤官方公告 |
| Google Cloud 企業方案 | 待開放 | 確認帳號授權 |
| 一般開發者與消費者 | 最後階段 | 訂閱 Google 官方電子報 |
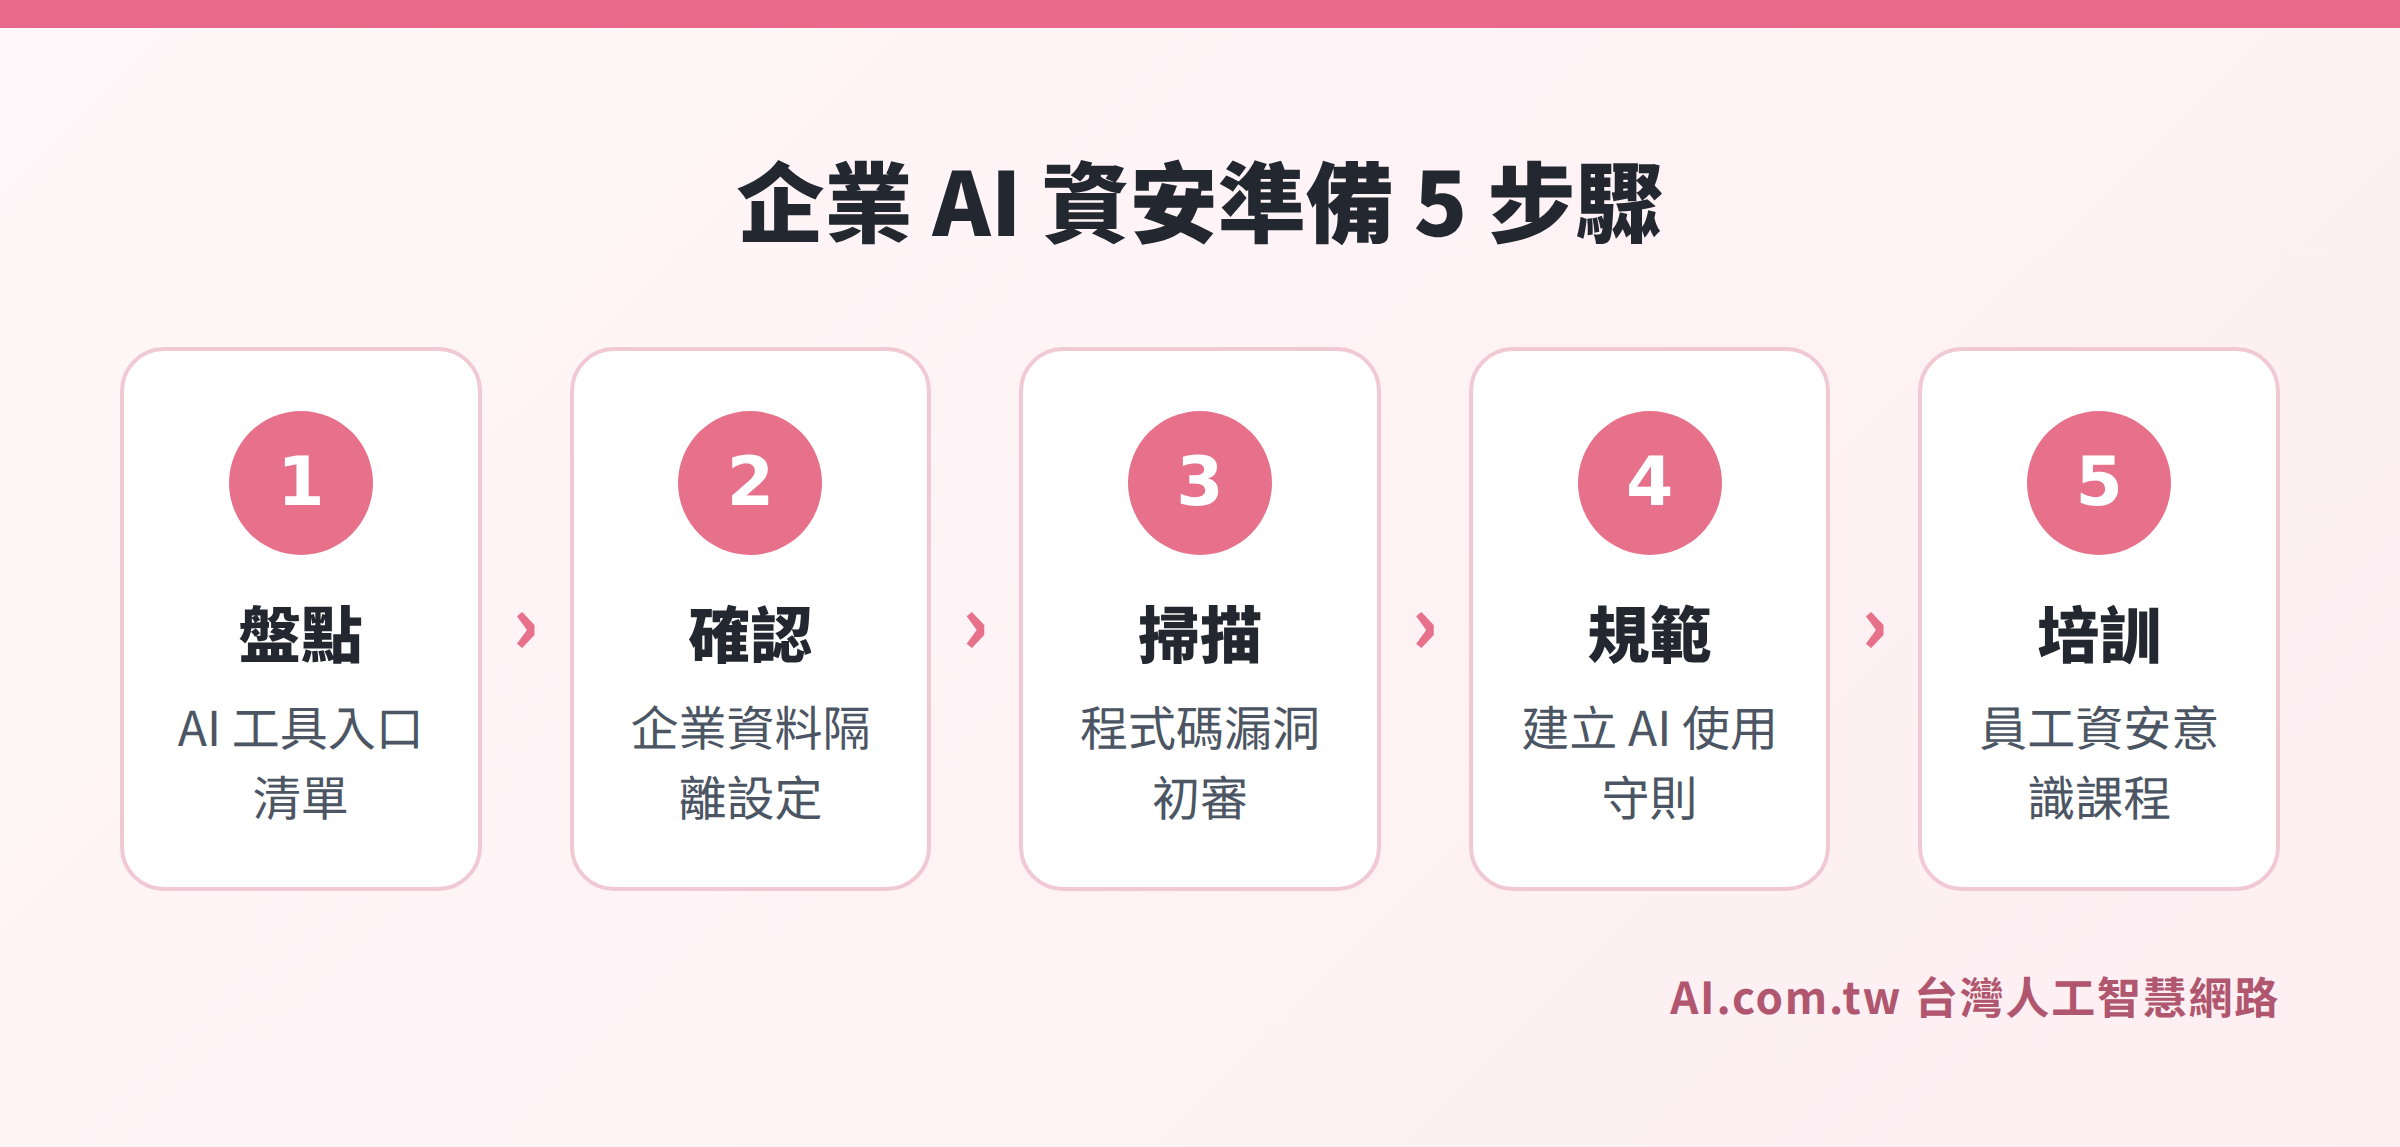
台灣企業現在可以怎麼做?5 個實際步驟
等待 Carbon 開放,不代表現在就什麼都不用做。事實上,現在就是開始建立 AI 資安意識與流程的最好時機,等到模型全面開放時,有準備的公司才能馬上用起來。
- 盤點公司的 AI 使用入口:列出公司目前使用哪些 AI 工具,這些工具有沒有讀取外部資料、接受外部輸入(例如客戶訊息、外部文件、網頁瀏覽)?每一個「AI 讀取外部資料」的場景,都要問:如果這些外部資料裡有惡意指令,AI 會怎麼做?這個步驟不需要工程背景,老闆自己就可以帶領主管一起走完。
- 確認現有 AI 工具的資安設定:你的公司用的 AI 工具,有沒有開啟企業資料隔離?有沒有確認資料不會用於模型訓練?使用的帳號是否為企業授權帳號,而不是員工個人帳號?這些設定的差異,決定了你的公司資料有多安全。
- 委外程式碼審查或漏洞掃描:如果公司有自建系統,建議安排一次程式碼安全審查,可以找資安廠商、或直接使用 AI 輔助的靜態程式碼分析工具先做初步掃描。這不一定要用到 Carbon,現有的工具就可以先找出常見弱點。想了解適合你公司規模的資安評估起點,可以預約 AI 企業健診,一起盤點 AI 工具使用現況與潛在風險。
- 建立 AI 使用規範,明確限制高風險行為:禁止員工把客戶個資、財務數據或合約內容貼到未授權的 AI 工具;設定 AI 產出結果必須由人工確認的工作清單(例如外發的合約、法律文件、財務報告);指定哪些 AI 工具是公司授權使用的,哪些不行。
- 培訓員工認識 AI 資安風險:「AI 的回答可能被人動手腳」這個概念,對多數員工來說仍然陌生。透過 企業 AI 內訓 讓員工了解常見的 AI 安全風險,例如提示注入、AI 產出的不實資訊、不當授權等,可以大幅降低因為員工不熟悉而造成的風險。
使用 AI 做資安要注意哪些風險?
把 AI 用在資安工作,並不代表就此萬無一失。以下是台灣企業在使用 AI 資安工具時,最需要注意的幾個問題:
- 不要只靠 AI,不設人工關卡:AI 在資安評測的準確率最高也在 90% 以下,代表每十個判斷就有一個可能是錯的。重要的資安決策,例如是否要修補某個漏洞、是否要公開某個弱點,都不能完全交給 AI 自動決定。
- 攻擊模型與防禦模型是同一個模型:使用 Carbon 這類高能力資安模型時,企業需要嚴格管控誰有授權使用,並且設定清楚的使用範疇。如果把這個能力交給錯誤的人使用,後果可能遠比不用更嚴重。
- 推廣期定價不代表長期成本:Carbon 和 Argon 的推廣期都是每百萬輸入 2 美元、輸出 10 美元,推廣期結束後會調升為 4 美元和 20 美元。長期規劃要用正式定價試算。
- 資料主權與合規仍是首要考量:把含有個資或機密的資料輸入雲端模型前,務必確認使用的服務條款,以及相關的合規要求,例如個資法、行業主管機關規定等。
常見問題
Gemini 4 Carbon 跟 Gemini 4 Argon 有什麼差別?
兩款都是 Google Gemini 4 的旗艦模型,但定位不同。Argon 主打軟體開發、知識工作與法律金融等企業任務;Carbon 則是專為資訊安全和超長工程任務深度最佳化,在漏洞偵測、攻擊驗證、弱點修補三大場景的評測都明顯優於 Argon,提示注入攻擊成功率也更低。兩款推廣期定價相同,企業可依任務類型選擇。
Gemini 4 Carbon 現在台灣企業可以用嗎?
目前 Carbon 優先透過 Fairwind 計畫開放給通過審核的資安防禦單位,一般企業和開發者的開放時程尚未公布。已有 Google Cloud 付費帳號或 Gemini API 授權的企業,建議先確認帳號等級,等第二階段開放時可以第一時間測試。
Gemini 4 Carbon 的 API 定價是多少?
推廣期為每百萬輸入 token 2 美元、輸出 10 美元,快取輸入享 95% 折扣,折合每百萬僅 0.1 美元。推廣期結束後調整為輸入 4 美元、輸出 20 美元。推廣期結束時間 Google 尚未公布,長期預算建議以推廣期後價格試算。
台灣企業沒有資安部門,可以用 AI 做資安嗎?
可以,但要有正確的期待值。AI 工具可以幫助沒有資安部門的中小企業做初步的漏洞掃描、程式碼審查和異常偵測,降低被自動化攻擊成功的機率。但它無法完全取代資安專業判斷,重要的決策仍需要有人負責審核。建議先從 AI 企業健診 開始,了解公司目前的 AI 使用狀況與潛在風險點,再規劃進一步的資安強化方案。
資料來源
- Google 官方部落格:Gemini 4 Carbon: our next frontier model
- The Hacker News:Google’s Gemini 4 Carbon Leads Benchmarks for Finding, Exploiting, and Patching Vulnerabilities
- US News Money:Google Launches Gemini 4 Carbon AI Model With Cybersecurity Focus
- Dataconomy:Google Unveils Gemini 4 Carbon For Coding And Cybersecurity
- Online Tech Tips:Google announces Gemini 4 Carbon with state-of-the-art cybersecurity
想知道公司哪些工作可以交給 AI?
台灣人工智慧網路(Ai.com.tw)提供免費 AI 企業健診、老闆 AI 經營講座、企業 AI 內訓與 AI 員工系統建置,以及一站式的 AI 管理系統-管理王,協助企業把 AI 真正用進日常工作。
免付費電話:0800-003-191 | LINE ID:@119m