生成式 AI 與個資法的關係,簡單說就是:員工把客戶、員工或任何可識別個人的資料輸入 AI,在法律上就可能構成個人資料的「處理」或「利用」,企業仍然必須遵守《個人資料保護法》的規定。AI 工具本身不會讓企業的責任消失,反而可能增加資料被目的外利用、跨境傳輸或外洩的風險。這篇文章用經營者看得懂的方式,整理企業使用生成式 AI 時與個資法相關的主要風險、目前法規的最新狀態、違規可能面臨的後果,以及可以立即採取的因應做法。本文僅為一般性說明,不構成法律意見,實際個案請諮詢律師。
生成式 AI 和個資法有什麼關係?
很多老闆以為個資法只跟「客戶名單外洩」有關,其實範圍更廣。依照個資法第 2 條的定義,個人資料包含姓名、出生年月日、身分證統一編號、聯絡方式、財務情況、病歷、健康檢查等,以及「其他得以直接或間接方式識別該個人之資料」。也就是說,即使沒有寫出姓名,只要能透過組合推知是誰,也可能屬於個人資料。
同一條也定義了幾個關鍵行為:
- 蒐集:以任何方式取得個人資料。
- 處理:為建立或利用個人資料檔案所為的記錄、輸入、儲存、編輯、更正、複製、檢索、刪除、輸出、連結或內部傳送。
- 利用:將蒐集的個人資料做處理以外的使用。
- 國際傳輸:將個人資料作跨國(境)的處理或利用。
對照這些定義,員工把客戶的來信、履歷、病歷摘要或會員資料貼進生成式 AI,請它整理、翻譯或分析,就可能涉及個人資料的處理或利用;若 AI 服務的伺服器位於境外,還可能涉及國際傳輸。因此,企業使用生成式 AI,必須把個資法放進管理範圍。
先記住一個原則
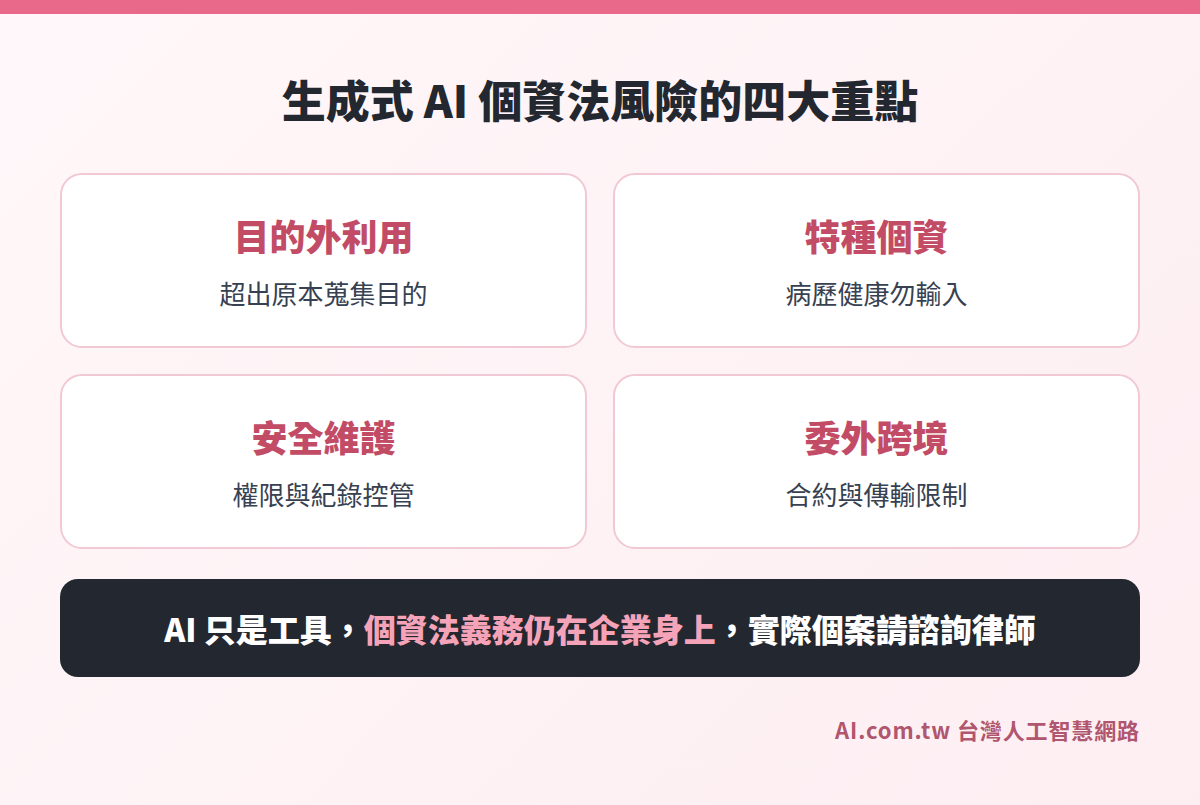
生成式 AI 只是工具,個資法的義務仍然在企業身上。員工用公司名義處理客戶資料,出了問題,第一個被追究的通常是企業本身。
2026 年台灣個資法與 AI 相關法規的最新狀態
在談風險之前,老闆需要先掌握目前的法規環境。以下整理與企業使用生成式 AI 最相關的法規動態,實際施行狀況請以主管機關最新公告為準。
| 法規或機關 | 目前狀態 | 對企業的意義 |
|---|---|---|
| 個人資料保護法 | 2025 年 11 月 11 日修正公布部分條文,施行日期由行政院另定 | 新增個資事故通報主管機關等規定,施行後企業義務更明確 |
| 個人資料保護委員會 | 籌備處於 2023 年 12 月揭牌,修正條文明定其為主管機關 | 未來將由單一獨立機關負責個資監理,修法設有過渡安排 |
| 人工智慧基本法 | 2026 年 1 月 14 日公布,主管機關為國家科學及技術委員會 | 揭示隱私保護、資料治理與資料最小化等原則,屬方向性規範 |
個資法修正後有什麼不同?
依照修正條文,個人資料保護委員會將成為個資法的主管機關。修正內容也包括:非公務機關發生個資事故時,符合一定範圍者應通報主管機關;原本規定非公務機關安全維護義務的第 27 條,在修正版本中調整為第 20 條之一。由於修正條文的施行日期由行政院另定,而且修法對部分行業設有過渡期,企業在實務上應同時留意現行條文與修正條文,並隨時注意 個人資料保護委員會 的最新公告。
人工智慧基本法要求企業做什麼?
人工智慧基本法主要規範政府推動 AI 發展與治理的方向,並沒有直接對一般企業訂出罰則。但法條中提到,在 AI 研發與應用過程中應避免不必要的個人資料蒐集、處理或利用,並促進將個人資料保護納入預設及設計。這代表未來各目的事業主管機關訂定相關規範時,很可能朝這個方向發展,企業提早準備會比較從容。
企業使用生成式 AI 的六大個資法風險
以下整理企業在日常使用生成式 AI 時,最容易碰觸到個資法的六種情況。每一項都附上相關條文,方便你和法務或律師討論時對照。
風險一:超出原本蒐集目的的利用
個資法第 20 條規定,非公務機關利用個人資料,原則上應在蒐集的特定目的必要範圍內為之,例外情形才可以做特定目的外的利用。舉例來說,客戶為了售後服務提供的聯絡資料,若被拿去輸入 AI 做行銷分析或產生行銷名單,就可能超出原本的蒐集目的。此外,同條也規定,當事人表示拒絕接受行銷時,應即停止利用其個人資料行銷。
風險二:告知義務沒有涵蓋 AI 的使用方式
個資法第 8 條規定,向當事人蒐集個人資料時,應明確告知機關名稱、蒐集目的、個人資料類別、利用的期間、地區、對象及方式,以及當事人的權利等事項。如果企業新增了用 AI 處理客戶資料的流程,原本的隱私權聲明或告知內容是否仍然足夠,值得請律師檢視。
風險三:特種個人資料被輸入 AI
個資法第 6 條對病歷、醫療、基因、性生活、健康檢查及犯罪前科等特種個人資料設有較嚴格的規範,原則上不得蒐集、處理或利用,只有符合法定例外情形才可以。醫療、保險、人力資源等產業,員工若把這類資料貼進外部 AI 工具,風險特別高。
風險四:安全維護措施不足
非公務機關保有個人資料檔案,應採行適當的安全措施,防止個人資料被竊取、竄改、毀損、滅失或洩漏(現行第 27 條,修正版本調整為第 20 條之一)。員工任意使用免費 AI 帳號處理客戶資料、沒有權限控管、沒有使用紀錄,都可能被認為安全措施不足。
風險五:委外處理與 AI 服務商的責任
個資法第 4 條規定,受委託蒐集、處理或利用個人資料的一方,在個資法適用範圍內視同委託機關。企業委託廠商建置 AI 系統、處理客戶資料時,要在合約中約定資料的使用範圍、保存期限、安全措施與刪除方式,並對受託者進行適當監督。
風險六:跨境傳輸與外洩通知
許多生成式 AI 服務的資料處理地點在境外。個資法第 21 條授權主管機關在特定情形下限制非公務機關的國際傳輸,企業應留意相關命令或處分。另外,第 12 條規定,知悉所保有的個人資料被竊取、竄改、毀損、滅失或洩漏時,應通知當事人;修正條文施行後,符合一定範圍的事故還必須通報主管機關。
違反個資法會有什麼後果?罰則與賠償
違反個資法的後果,大致可以分成行政罰鍰與民事賠償兩類。以下依全國法規資料庫公布的條文整理,罰鍰的實際裁處依主管機關個案認定,金額與適用條文請以官方最新條文為準。
| 違規類型 | 相關條文 | 可能的行政處罰 |
|---|---|---|
| 違反特種個資規定、蒐集處理要件、目的內利用原則等 | 第 47 條 | 處新臺幣 5 萬元以上 50 萬元以下罰鍰,並令限期改正,屆期未改正者按次處罰 |
| 違反告知義務等規定 | 第 48 條第 1 項 | 限期改正,屆期未改正者,按次處新臺幣 2 萬元以上 20 萬元以下罰鍰 |
| 未採行適當安全措施或未訂定安全維護計畫 | 第 48 條 | 處新臺幣 2 萬元以上 200 萬元以下罰鍰並令限期改正,屆期未改正者,按次處新臺幣 15 萬元以上 1,500 萬元以下罰鍰;情節重大者,處新臺幣 15 萬元以上 1,500 萬元以下罰鍰 |
在民事責任方面,個資法第 29 條規定,非公務機關違反個資法,致個人資料遭不法蒐集、處理、利用或其他侵害當事人權利者,負損害賠償責任,但能證明其無故意或過失者不在此限。當事人不易或不能證明實際損害額時,可以請求法院依侵害情節,以每人每一事件新臺幣 500 元以上 2 萬元以下計算。對於保有大量客戶資料的企業來說,一旦發生事件,影響人數多,潛在責任不容小看。
除了法律責任,個資事件對商譽與客戶信任的傷害往往更難估計。這也是為什麼企業在推動 AI 時,應該把個資保護當成基本功,而不是事後補救。
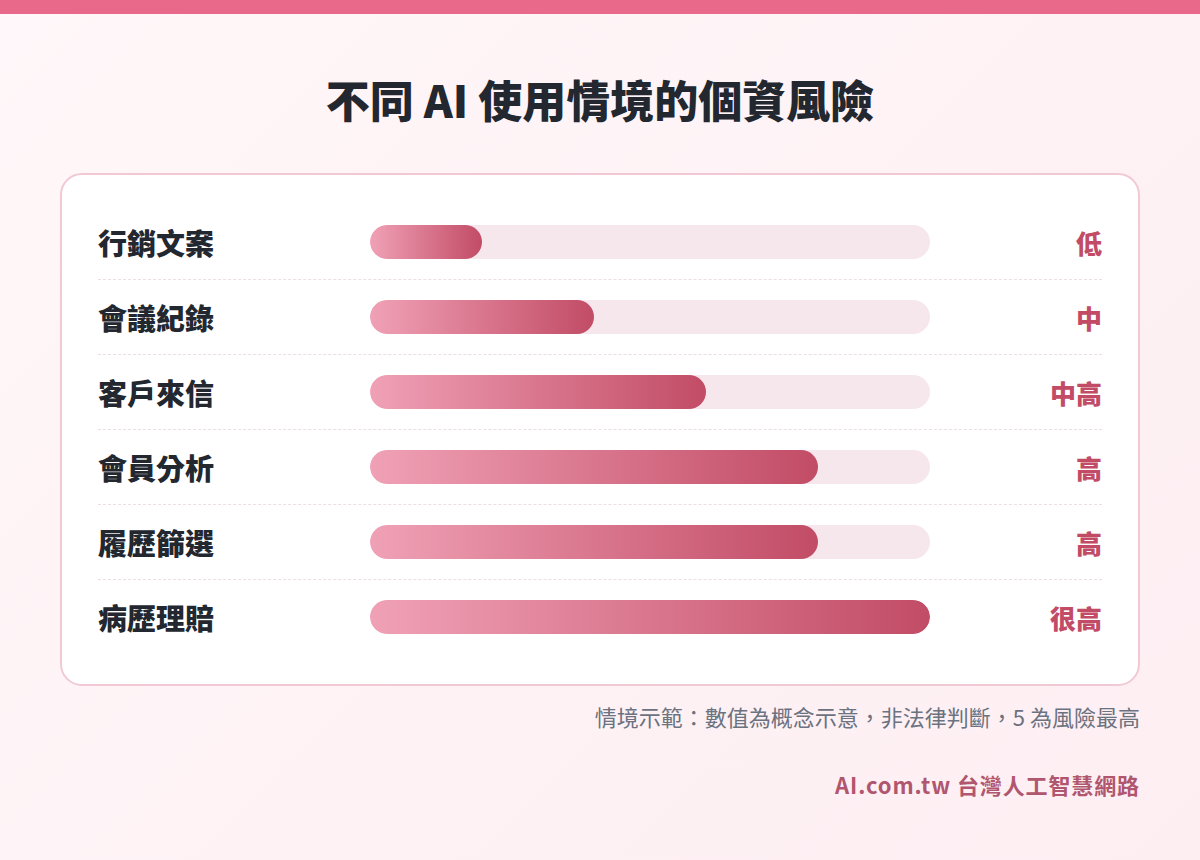
不同 AI 使用情境的個資風險對照
同樣是使用生成式 AI,不同情境的個資風險差異很大。下表整理企業常見的使用情境,供訂定內部規範時參考。
| 使用情境 | 可能涉及的個資 | 風險程度 | 建議做法 |
|---|---|---|---|
| 撰寫行銷文案、整理公開資料 | 通常不涉及 | 低 | 一般使用即可 |
| 整理會議紀錄 | 與會者姓名、發言內容 | 中 | 使用企業帳號,必要時去除姓名 |
| 回覆客戶來信 | 客戶姓名、聯絡方式、訂單資訊 | 中高 | 去識別化後再輸入,或在公司控管的系統內處理 |
| 篩選履歷 | 求職者學經歷、聯絡方式,可能含健康資訊 | 高 | 僅在核准系統內處理,AI 只做初篩,人負責決定 |
| 分析會員消費資料 | 消費紀錄、財務情況 | 高 | 確認蒐集目的與告知內容,採去識別化與權限控管 |
| 處理病歷或保險理賠資料 | 特種個人資料 | 很高 | 原則上不輸入外部 AI,必須時先諮詢律師 |
情境示範:一家 50 人的保險經紀公司,業務人員常把客戶的保單內容與健康告知事項貼進免費 AI 工具,請它整理成建議書。公司發現後,立即暫停此類用法,改由內部核准的系統處理,並在系統中自動遮蔽姓名、身分證字號與健康資訊,再請律師檢視告知內容與委外合約。
企業如何因應生成式 AI 的個資法風險?七個做法
做法一:訂定 AI 使用規範,明列禁止輸入的資料
在公司的 AI 使用規範中,明確列出不可輸入外部 AI 工具的資料類型,例如身分證字號、病歷與健康資料、財務資料、完整的客戶名單。規範要搭配部門例子,讓員工一看就懂。
做法二:統一使用核准的 AI 工具與帳號
由公司提供企業帳號,並確認服務商的資料使用條款、資料保存期間與處理地點。各家服務條款會調整,選用時請以官方最新公告為準,並定期重新檢視。
做法三:落實去識別化與資料最小化
輸入 AI 之前,先刪除或替換姓名、電話、地址、身分證字號等可識別資訊,只保留完成工作所需的最少資料。這是成本最低、效果最好的保護方式。
做法四:檢視告知內容與隱私權聲明
若公司打算用 AI 處理客戶或會員資料,請律師檢視現有的告知內容與隱私權政策是否涵蓋這些用途,必要時更新。
做法五:與 AI 服務商、系統廠商簽訂清楚的合約
合約中應約定資料使用範圍、不得用於其他目的、安全措施、保存與刪除方式、事故通知義務等,並保留監督與查核的權利。
做法六:建立事件通報與處理流程
員工誤把個資輸入 AI,或發現疑似外洩時,應該在多久內向誰回報、由誰判斷是否需要通知當事人,都要事先寫清楚。修正條文施行後,還要依規定通報主管機關。
做法七:定期教育訓練
多數個資風險來自員工不知道。透過 企業 AI 內訓,把個資保護的做法放進 AI 實作課程,讓員工在學會用 AI 的同時,也學會哪些資料不能碰。
企業因應生成式 AI 個資風險的導入步驟
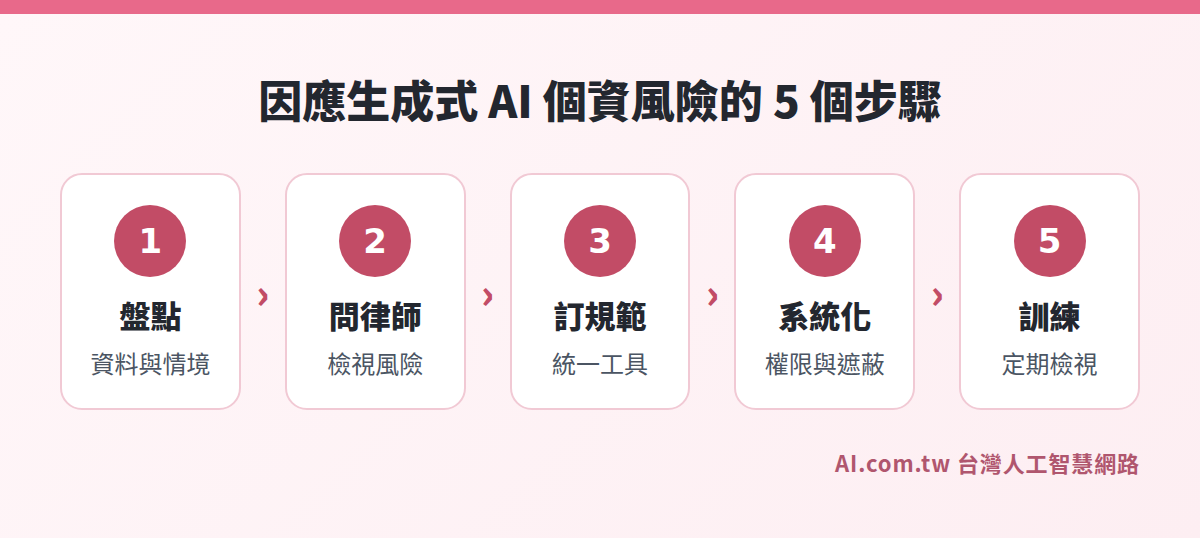
- 盤點資料與使用情境:了解各部門正在用 AI 處理哪些資料、用什麼工具。可以先預約 免費 AI 企業健診,由顧問協助盤點使用現況。
- 請律師檢視法律風險:針對告知內容、委外合約、特種個資與跨境傳輸,請熟悉個資法的律師提供意見。
- 訂定規範並統一工具:完成 AI 使用規範,提供核准的企業帳號或內部系統。
- 把高風險工作放進控管系統:涉及客戶資料的 AI 工作,在公司控管的系統內完成,例如 導入管理王AI系統,設定權限、遮蔽與使用紀錄。
- 訓練與定期檢視:全員訓練後,每半年檢視一次規範、工具條款與法規變化。
不同產業的生成式 AI 個資風險有什麼差異?
| 產業 | 常見的高風險資料 | 特別注意事項 |
|---|---|---|
| 醫療與健康服務 | 病歷、健康檢查、用藥紀錄 | 屬特種個人資料,原則上不輸入外部 AI,並留意主管機關規定 |
| 金融與保險 | 財務情況、保單內容、健康告知 | 主管機關通常另有規範,導入前應與法遵單位確認 |
| 零售與電商 | 會員資料、消費紀錄、收件地址 | 行銷利用要確認目的與當事人拒絕行銷的處理 |
| 人力資源與招募 | 履歷、身分資料、健康資訊 | AI 篩選只能輔助,決定由人負責,避免不必要的蒐集 |
| 一般製造與貿易 | 客戶聯絡人、員工資料 | 風險相對較低,但仍需規範與去識別化 |
規模較大的企業,建議由法務、資安與業務單位共同組成小組,定期檢視 AI 使用與個資保護。規模較小的企業,至少由老闆指定一位負責人,並在關鍵決策時諮詢律師。若需要長期協助推動 AI 治理,可以考慮 年度 AI 顧問,涉及法律判斷的部分仍應由律師提供意見。
因應生成式 AI 個資風險,要花多少成本?
| 投入項目 | 適合情況 | 費用參考 |
|---|---|---|
| 內部盤點與規範撰寫 | 所有企業 | 主要是內部人力時間 |
| 律師諮詢與合約檢視 | 處理大量個資或特種個資的企業 | 依律師事務所報價 |
| 免費 AI 企業健診 | 想了解 AI 使用現況與風險 | 初步健診免費 |
| 企業 AI 內訓 | 讓員工學會安全使用 AI | 鐘點 NT$5,000,3 小時起 |
| 導入管理王AI系統 | 把涉及客戶資料的 AI 工作放進控管系統 | 專案 NT$50,000 起,依需求報價 |
企業處理 AI 個資問題最常見的錯誤
- 以為付費版就不用管:付費企業帳號可能提供較好的資料保護條款,但企業仍需自行確認條款內容、權限設定與內部規範,不能完全依賴服務商。
- 只禁止、不提供替代方案:全面禁止會讓員工改用私人帳號,風險更難控管。
- 只靠員工自律:沒有系統遮蔽與權限控管,單靠規範很難完全避免誤用。
- 沒有更新隱私權聲明:業務流程已經改變,告知內容卻停留在多年前的版本。
- 發生事件才找律師:事前諮詢的成本,通常遠低於事後處理的代價。
AI講師推薦:戰國策戰勝學院 林尚能(Com)執行長
主要學歷:國立中山大學 EMBA
主要經歷:戰國策集團、AI.com.tw、DIMANA 保養品執行長
主要成績:26 年以上企業經營實戰經驗、服務 3 萬家企業客戶、上億營收
輔導項目:企業經營管理、業務團隊管理、徵才行銷、企業經營危機處理、網路行銷
專長應用:數字易經、AI 塔羅決策輔助系統、企業 AI 應用
使命責任:協助十萬家企業成功導入 AI 創造績效
聯絡方式:mo.com.tw|0800-003-191|LINE ID:@119m
常見問題
員工把客戶資料輸入生成式 AI,違反個資法嗎?
不一定,要看資料類型、蒐集目的、告知內容、使用的工具與安全措施等因素綜合判斷。但這類行為確實可能涉及個人資料的處理、利用甚至國際傳輸,企業應訂定規範並請律師檢視,不宜放任員工自行判斷。
生成式 AI 個資法的主管機關是誰?
依 2025 年 11 月修正公布的個資法,主管機關為個人資料保護委員會,但修正條文的施行日期由行政院另定,且部分行業設有過渡安排。在此之前,非公務機關的監理主要由中央目的事業主管機關或直轄市、縣(市)政府負責。實際狀況請以主管機關最新公告為準。
使用付費版 AI 工具就沒有個資問題了嗎?
不是。付費或企業版服務可能提供較完善的資料保護條款,但企業仍須確認條款內容、資料處理地點、權限設定,並落實內部規範與去識別化。個資法的義務仍然在企業身上。
違反個資法的罰鍰是多少?
依條文不同而有差異。例如未採行適當安全措施,依第 48 條可處新臺幣 2 萬元以上 200 萬元以下罰鍰,並令限期改正,屆期未改正或情節重大者罰鍰上限更高。實際裁處依主管機關個案認定,請以官方最新條文為準並諮詢律師。
小公司也要注意生成式 AI 的個資風險嗎?
要。個資法適用於所有非公務機關,不論規模大小。小公司可以從最簡單的做法開始:統一使用企業帳號、禁止輸入身分證字號與健康資料、輸入前去除姓名與聯絡方式。
人工智慧基本法會處罰企業嗎?
人工智慧基本法主要是規範政府推動 AI 發展與治理的方向,並未直接對一般企業訂定罰則。但它揭示的隱私保護與資料最小化原則,可能影響未來各主管機關的規範,企業宜提早準備。
企業處理 AI 與個資問題,應該找律師還是 AI 顧問?
兩者角色不同。涉及法律解釋、告知內容、合約條款與事件處理,應諮詢熟悉個資法的律師;AI 顧問則協助盤點使用情境、設計流程與系統控管。比較理想的做法是兩者搭配。
資料來源
- 全國法規資料庫,個人資料保護法:https://law.moj.gov.tw/LawClass/LawAll.aspx?pcode=I0050021
- 個人資料保護委員會籌備處,個人資料保護法部分條文修正公布消息:https://www.pdpc.gov.tw/News_Content/20/1010/
- 個人資料保護委員會籌備處,個資法部分條文修正對照表:https://ws.pdpc.gov.tw/FS01/FilePath/3/relfile/30/1015/01f372c7-19cd-4946-8930-5d18629b30df.pdf
- 全國法規資料庫,人工智慧基本法:https://law.moj.gov.tw/LawClass/LawAll.aspx?pcode=H0160093
- 行政院,個人資料保護委員會籌備處揭牌新聞:https://www.ey.gov.tw/Page/9277F759E41CCD91/fec13417-8b26-466f-a59d-cc1aaee75a25
想確認公司使用 AI 的方式有沒有個資風險?
台灣人工智慧網路(Ai.com.tw)提供免費 AI 企業健診,盤點各部門 AI 使用情境與資料類型,協助訂定 AI 使用規範;再以導入管理王AI系統把涉及客戶資料的 AI 工作放進有權限與紀錄控管的系統。法律判斷部分,建議同步諮詢熟悉個資法的律師。
免付費電話:0800-003-191 | LINE ID:@119m