台灣數位發展部(數發部)於 2026 年 11 月 3 日正式成立「先進 AI 資安風險因應小組」,整合跨部會與關鍵基礎設施資源,以應對 AI 代理(AI Agent)技術帶動的新一波資安威脅。同日,第十屆台灣資安通報應變年會以「迎戰 AI 威脅、強化智慧應變」為主題在台大醫院國際會議中心登場,聚焦 AI 代理自主式攻擊的防禦挑戰。全球研究機構調查顯示,2026 年已有超過 88% 的企業遭遇至少一次 AI 代理相關資安事故,每次資料外洩的平均損失高達 499 萬美元(約新台幣 1.65 億元)。這一波浪潮不只是大企業的煩惱,台灣的中小型企業也已是攻擊目標。
數發部為何要成立 AI 資安小組?台灣面對什麼新威脅?
數發部次長楊佳玲在年會上直言:「今年是資安界相當不平安的一年,AI 模型已逐漸具備專業駭客的攻擊能力,攻擊速度與規模已超越現有防禦系統的應對能力。」這句話概括了政府此次出手背後的緊迫感。
「先進 AI 資安風險因應小組」的組成涵蓋數發部、資通安全署、國家資通安全研究院,以及相關部會與關鍵基礎設施領域主管機關。資安署署長蔡福隆指出,「進入 AI 時代後,資安防禦已無法完全沿用過去的應對方式,組織需要提高應變彈性。」這個小組的核心任務有五項:
- 盤點重要關鍵系統、降低網路曝險面
- 加速跨部會的威脅情資共享
- 公布針對 AI 相關漏洞的修補指引
- 運用 AI 工具主動掃描重要系統
- 建立跨部會協調的防護應變機制
值得企業注意的是,這次成立小組的直接導因之一,是涉及 AI 代理工具的攻擊,以及 PHP 程式語言揭露的重大安全漏洞。這兩個訊號都指向同一件事:攻擊者已開始系統性地利用企業廣泛導入 AI 工具所帶來的新漏洞。
政府行動的意義
數發部成立跨部會 AI 資安小組,代表台灣政府正式承認 AI 攻擊已是國家級威脅,而非單一企業或產業的個別問題。企業不能等政府幫你把關,但可以學習政府的做法:盤點系統、降低曝險、建立規範。
AI 代理攻擊為何比過去的駭客攻擊更危險?
過去,駭客攻擊大多是「人對機器」的作業:有人設計惡意程式,有人寫釣魚信件,有人找漏洞。現在,AI 代理可以把這些步驟自動化,讓攻擊的規模與速度都大幅提升。
資安院院長龔化中在年會上描述了這個變化:「企業面對的不只是更自動化、精準化的攻擊手法,也需要思考如何善用 AI 提升防禦與應變效率。」這句話說明了 AI 在資安領域的雙重角色:它既是攻擊工具,也是防禦工具,兩者之間的競賽已經展開。
AI 代理攻擊讓威脅產生了三個新特性:
- 自動化:AI 代理可以在無人值守的情況下,同時對數千個目標發動攻擊,不需要駭客親自操作每一個步驟。
- 精準化:AI 可以分析目標的公開資訊(官網、社群媒體、過去的信件格式),製作出高度個人化的釣魚內容,讓收件人更難辨別真偽。
- 規模化:過去駭客一天能發動的攻擊有限,現在 AI 代理的攻擊量可以在短時間內呈指數成長。
2026 年全球 AI 代理資安威脅的數字有多嚴峻?
企業資料管理公司 AvePoint 在 2026 年針對全球 750 位 IT 決策者進行的研究發現,超過 88% 的企業在過去一年內至少遭遇過一次 AI 代理相關的資安事故。IBM 安全研究部門在同年度的「資料外洩成本報告」(Cost of a Data Breach Report)則指出,全球企業的資料外洩平均成本已達 499 萬美元,較前一年上升 12%;其中由 AI 驅動的攻擊,每次平均額外增加 100 萬美元的損失。
| 指標 | 數字 | 資料來源 |
|---|---|---|
| 2026 年遭遇 AI 代理資安事故的企業比例 | 88.4% | AvePoint,2026 |
| 全球每次資料外洩平均成本 | 499 萬美元(約 1.65 億台幣) | IBM Cost of Data Breach,2026 |
| AI 驅動攻擊每次額外增加的損失 | 100 萬美元 | IBM,2026 |
| AI 代理事故中出現資料外洩的比例 | 50.1% | AvePoint,2026 |
| 受到惡意輸入操控的比例 | 49.6% | AvePoint,2026 |
| 無法確認員工是否使用未授權 AI 工具的企業 | 21.1% | AvePoint,2026 |
這些數字對台灣企業尤其值得警惕。台灣長期是亞太地區遭受網路攻擊最頻繁的地區之一,加上中小企業佔台灣企業總數九成以上,資安資源卻遠少於大型企業,使得風險更為集中。
AI 代理攻擊分幾種?台灣企業最需要防的三大威脅
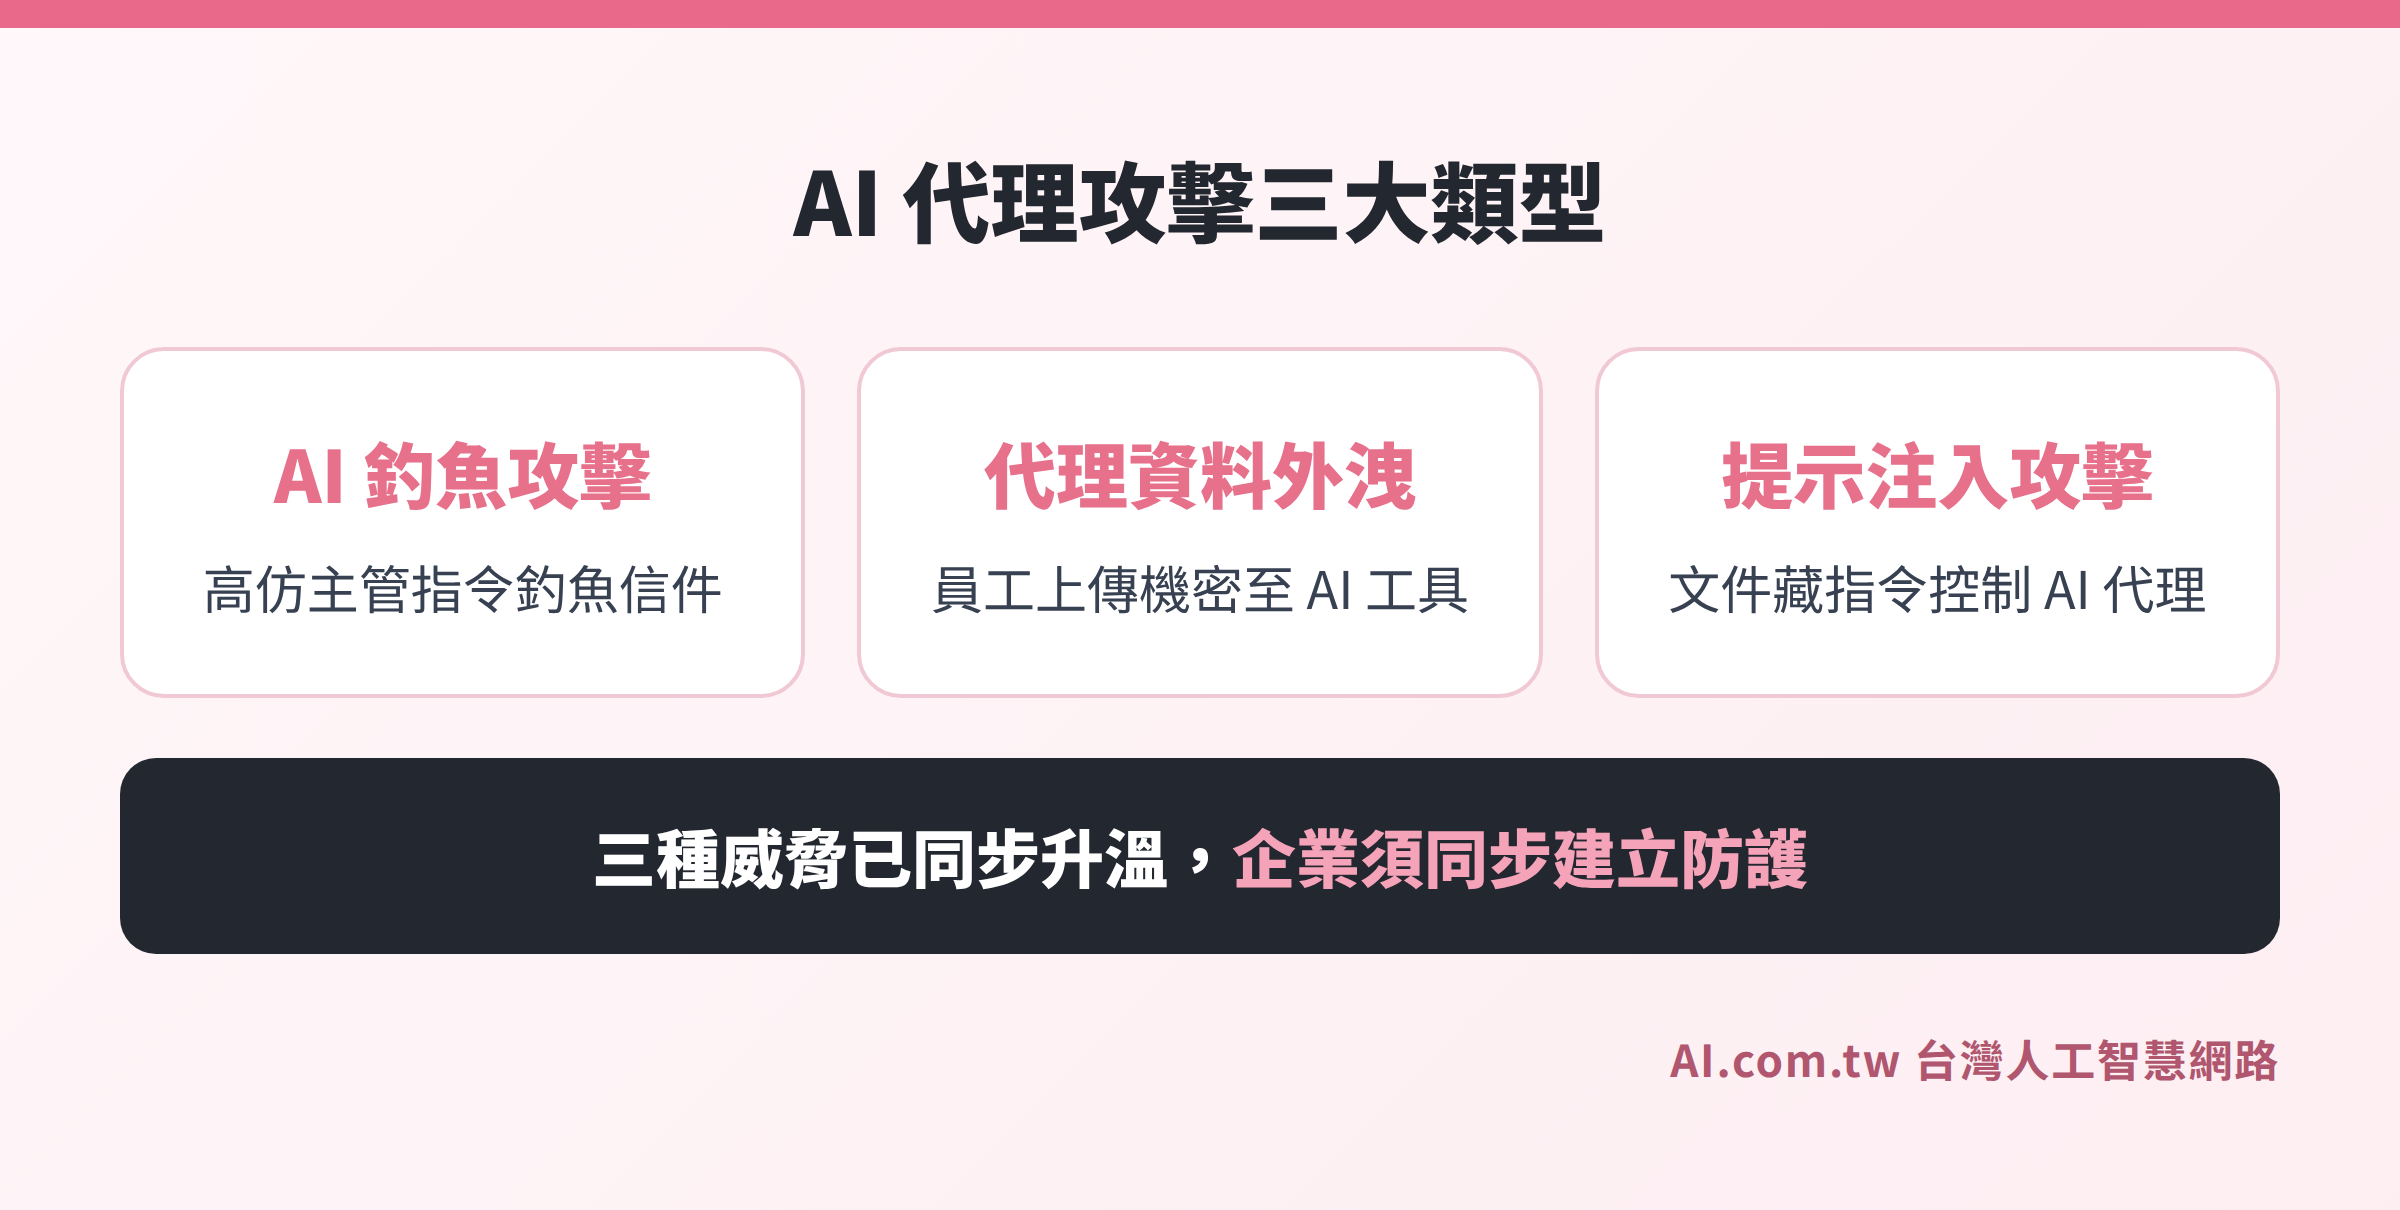
AI 輔助釣魚攻擊(AI-Assisted Phishing)
傳統釣魚信件往往語法怪異、格式粗糙,有經驗的員工不難辨別。AI 代理改變了這一點。現在的 AI 可以:
- 分析目標公司的官方電子報格式,仿製出幾乎相同的排版與語氣
- 從社群媒體找出目標主管的姓名、職銜與習慣用語,製作出「老闆緊急指示匯款」的高仿信件
- 在同一時間向數千位員工發送客製化的釣魚內容,大幅提升命中率
以一個情境示範說明:某貿易公司的財務主管,收到一封署名「總經理」的信,說明公司正在進行一筆緊急海外付款,格式、語氣與往來信件幾乎一模一樣,但附件裡藏有惡意程式。這類攻擊過去需要駭客花幾天準備,現在 AI 代理幾分鐘就能完成。
AI 代理資料外洩
企業導入 AI 助理工具後,員工常常在不知不覺中把敏感資訊餵給 AI:合約草稿、客戶名單、財務報表、人事資料。這些資料如果流向不安全的第三方 AI 服務,或者員工使用了未經授權的 AI 工具,資料外洩就可能在沒有任何傳統駭客介入的情況下發生。
AvePoint 的研究指出,AI 代理事故中有 50.1% 涉及資料外洩,而在已知出現事故的企業中,有超過兩成根本不知道員工是否在使用未授權的 AI 建構工具。這個數字說明,資安威脅已經不只來自外部,也來自內部流程的疏漏。
提示注入攻擊(Prompt Injection)
這是相對新型的攻擊手法,針對的是「使用 AI 代理執行任務」的企業。攻擊者會在正常的文件、網頁或電子郵件中藏入一段特殊指令,當企業的 AI 代理讀取這份文件時,就會被誘導執行攻擊者的指示,例如把機密資料傳送到指定位址、繞過審核流程、或修改系統設定。
情境示範
一家製造業的 AI 代理每天自動讀取報價單 PDF 並更新 ERP。攻擊者在某份報價單中夾入一段不可見的提示注入指令,讓 AI 在更新 ERP 的同時,把客戶資料庫的備份傳到外部伺服器。整個過程沒有人直接操作,直到資安稽核才發現異常。
為什麼台灣中小企業是 AI 攻擊的高風險目標?
許多老闆認為,「我的公司很小,駭客不會注意我」。這個假設在 AI 攻擊時代已經不成立。原因有三:
第一,AI 攻擊不用「選」目標。 傳統駭客攻擊需要投入人力,所以通常鎖定大型企業。AI 代理可以同時對幾萬家公司發動攻擊,中小企業不會被跳過,反而因為防護較弱,更容易成功。
第二,台灣中小企業是大型供應鏈的一環。 許多台灣中小企業是大廠的供應商或合作夥伴。攻擊者如果無法直接攻破大廠,常常改從防禦較弱的供應商下手,再以此為跳板進入目標系統。如果你的公司有和大型企業系統串接,你的資安水準就代表對方的風險。
第三,台灣企業的 AI 工具使用快,規範跟不上。 許多企業員工已經自行使用各種 AI 工具,但公司並沒有訂出使用規範。這種「野蠻生長」的狀態,正是攻擊者最喜歡的入口。
老闆現在可以怎麼做?5 個從今天開始的 AI 資安步驟
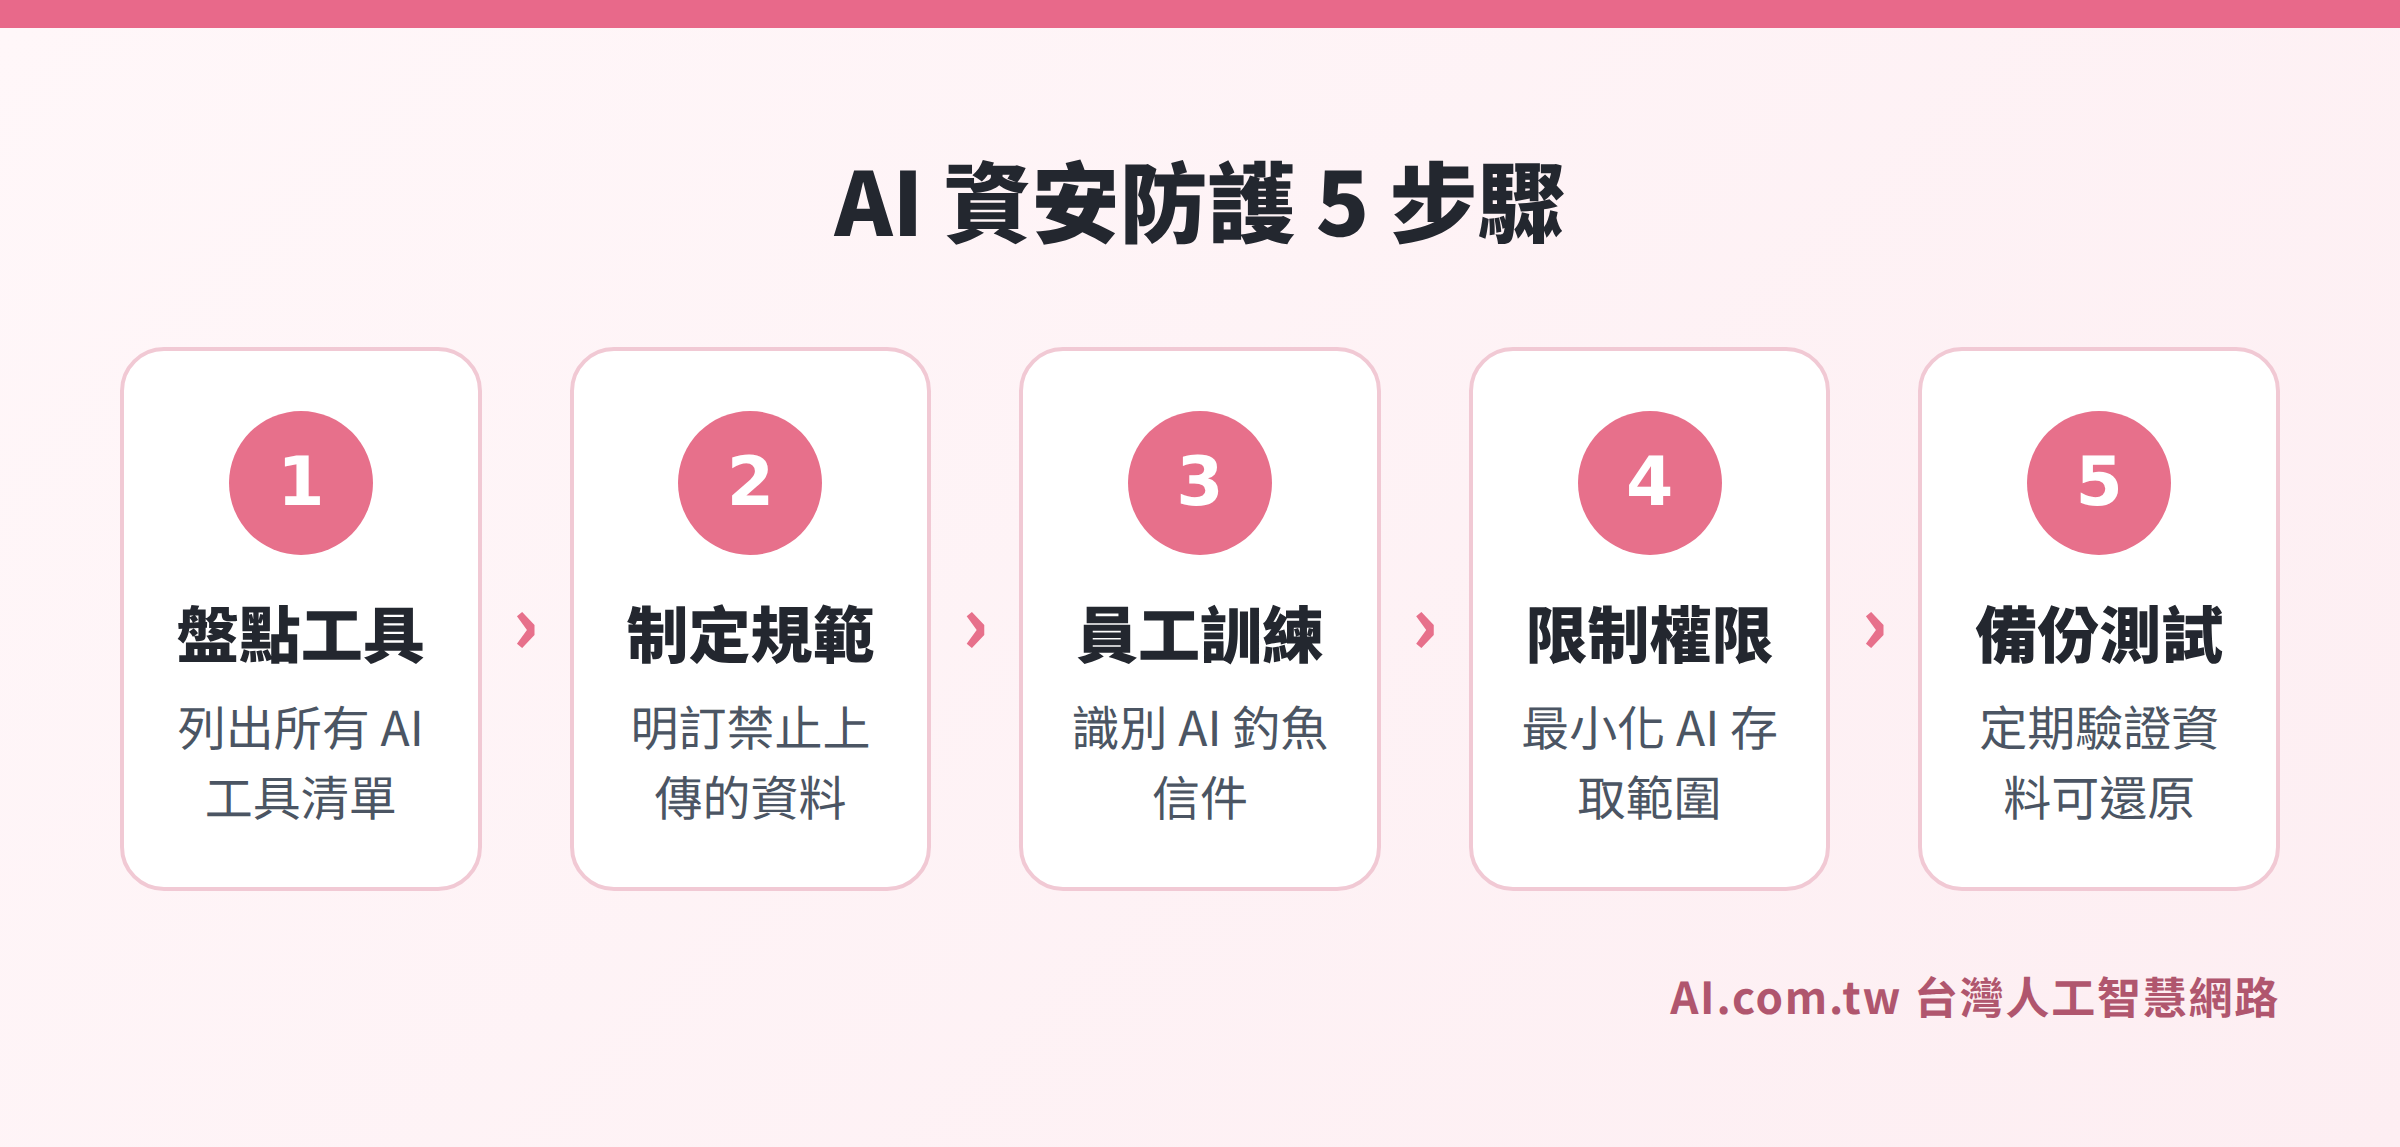
數發部的做法提供了企業一個很好的參考框架:盤點、降低曝險、建立規範、加速應變。以下是台灣企業老闆具體可以採取的行動:
- 盤點公司正在使用的所有 AI 工具:包括員工自行下載使用的工具,不限於公司正式採購的系統。要求各部門回報,整理出一份清單,確認每個工具的資料存取範圍。
- 訂出 AI 資料使用規範:明確規定哪些類型的資料不得上傳 AI 工具(例如客戶資料、合約、財務報表),並要求員工簽署確認。規範不必複雜,一頁 A4 說明清楚即可。可以透過 AI 企業健診 協助盤點風險點與擬定規範。
- 對員工進行 AI 釣魚識別訓練:讓員工了解 AI 輔助釣魚信件的特徵,以及遇到「主管緊急指示」類型信件的標準查核流程。可以搭配 企業 AI 內訓,把資安情境帶入實際工作演練。
- 限制 AI 工具的系統存取權限:如果公司有在用 AI 代理執行業務流程,務必採用「最小權限原則」,讓 AI 只能存取完成任務所需的資料,不能存取整個資料庫或所有客戶資料。
- 建立並定期測試資料備份與備援機制:萬一遭遇 AI 代理攻擊導致資料加密或外洩,備份是恢復業務的最後防線。建議每季至少進行一次備份還原測試,確認備份真的能用。
| 步驟 | 負責單位 | 建議完成時間 |
|---|---|---|
| 盤點 AI 工具使用清單 | 各部門主管 + 資訊部門 | 2 週內 |
| 制定 AI 資料使用規範 | 管理部 + 法務 | 1 個月內 |
| 員工 AI 釣魚識別訓練 | 人資 + 部門主管 | 1 個月內 |
| 設定 AI 工具權限限制 | 資訊部門 | 2 週內 |
| 備份與備援測試 | 資訊部門 | 季度定期 |
政府建立 AI 資安機制,企業可以怎麼借力?
數發部新成立的 AI 資安小組未來將公布漏洞修補指引,並提供情資給企業。企業老闆可以主動追蹤以下資源:
- TWCERT/CC(台灣電腦緊急應變小組):定期發布最新資安威脅通報,企業可免費訂閱電子報,第一時間掌握新型攻擊手法。
- 資安院網站:公布 AI 資安研究報告與修補建議,尤其對關鍵基礎設施行業(金融、醫療、能源)的企業有直接參考價值。
- 數發部 AI 使用規範:數發部目前正在研議企業 AI 使用的指引框架,建議企業關注後續公告。
值得注意的是,政府的機制主要保護關鍵基礎設施與公部門,一般中小企業的防護仍須靠自己建立。等政府規範出來再動,往往已是受害之後。
如果你的企業已在使用 管理王 AI 系統,可以請服務團隊協助確認系統的資料存取設定是否符合最新的資安最佳實務,讓 AI 工具的效益與風險控管同步到位。
常見問題
什麼是 AI 代理攻擊?和傳統駭客攻擊有什麼不同?
傳統駭客攻擊大多由人直接操作,針對特定目標進行;AI 代理攻擊則是讓 AI 自動執行攻擊步驟,可以同時對大量目標發動,不需人工干預。常見手法包括 AI 輔助的高仿釣魚信件、自動化漏洞掃描,以及透過提示注入控制企業 AI 代理工具,危險在於速度快、規模大、難以用傳統特徵判斷。
我的公司很小,AI 攻擊會針對我嗎?
會。AI 代理攻擊不需要事先「選」目標,可以同時掃描數萬家企業,找到防護薄弱的就下手。規模小反而可能是風險因素,因為資安投資通常不足。如果你的公司是大型客戶或供應商的合作夥伴,更可能被當作進入對方系統的跳板。
公司已有資安軟體,還需要特別應對 AI 攻擊嗎?
需要。傳統資安軟體主要防禦已知的攻擊特徵,但 AI 代理攻擊能快速生成新型態的惡意內容,繞過特徵比對。除了工具,企業還需要更新員工訓練內容,讓大家認識 AI 釣魚的新型態;同時要限制 AI 工具對系統資料的存取權限,從源頭減少可被利用的攻擊面。
導入 AI 工具後,公司的資安風險會增加嗎?
如果沒有配套管理措施,確實會增加。AI 工具擴大了資料流動的範圍,員工可能在無意間把機密資訊傳給第三方 AI 服務;AI 代理若有系統存取權限,一旦被攻擊者操控,損害範圍也比人工操作更廣。解決方式不是不用 AI,而是在導入的同時建立資料分類、存取控制與員工規範,把風險控制在可管理的範圍內。
資料來源
- 數發部成立先進 AI 資安風險因應小組,中央社,2026/11/03
- AI 攻擊威脅升高,數發部成立跨部會資安應變小組,iThome,2026/11/03
- 第十屆台灣資安通報應變年會,資安人科技網,2026/11/03
- 88% of Enterprises Had an AI Agent Security Breach in 2026,AvePoint / Enterprise DNA
- 2026 Cost of a Data Breach: AI Adversaries and Enterprise Risk,IBM X-Force
想知道公司哪些工作可以交給 AI?
台灣人工智慧網路(Ai.com.tw)提供免費 AI 企業健診、老闆 AI 經營講座、企業 AI 內訓與 AI 員工系統建置,以及一站式的 AI 管理系統-管理王,協助企業把 AI 真正用進日常工作。
免付費電話:0800-003-191 | LINE ID:@119m