Google DeepMind 在 2026 年 11 月 6 日宣布,旗下 AI 代理在密碼學研究人員的指導下,找到了傳統 1024-bit RSA 加密演算法的兩項結構性弱點,並分別發表了兩份預印本研究論文。研究人員強調,這項發現不代表現代加密已被破解——使用 2048 位元以上金鑰的系統不受影響——但對於仍在使用舊版 1024-bit RSA 的企業而言,這是一個不能再拖的升級訊號。本文整理事件來龍去脈、影響範圍,以及台灣企業立刻可以採取的四個步驟。
DeepMind 為何要研究 RSA 加密演算法?
RSA 是網際網路最古老、最廣泛應用的公開金鑰加密標準之一,從網站憑證、電子郵件簽章、VPN 連線到企業內部系統,都可能用到它。RSA 的安全性奠基在一個數學假設:把兩個超大質數相乘很容易,但要反過來分解乘積、找出原始質數,在計算上極為困難。
DeepMind 的動機不是攻擊任何人,而是回答一個對密碼學界長期重要的問題:「AI 能不能加速驗證加密演算法的數學前提是否依然穩固?」
研究由 DeepMind 的 Dj Dvijotham 與 Abhradeep Thakurta 主導,並與聖地牙哥加州大學及法國 Inria 研究院的密碼學家 Nadia Heninger 和 Emmanuel Thomé 合作,於 2026 年 11 月 5 日與 6 日發表了兩份預印本論文,標題分別為《Modular Roots from a Restricted Oracle》和《Fan Factories》。消息由 DeepMind 科學副總裁 Pushmeet Kohli 在社群媒體上正式宣布。
研究性質說明
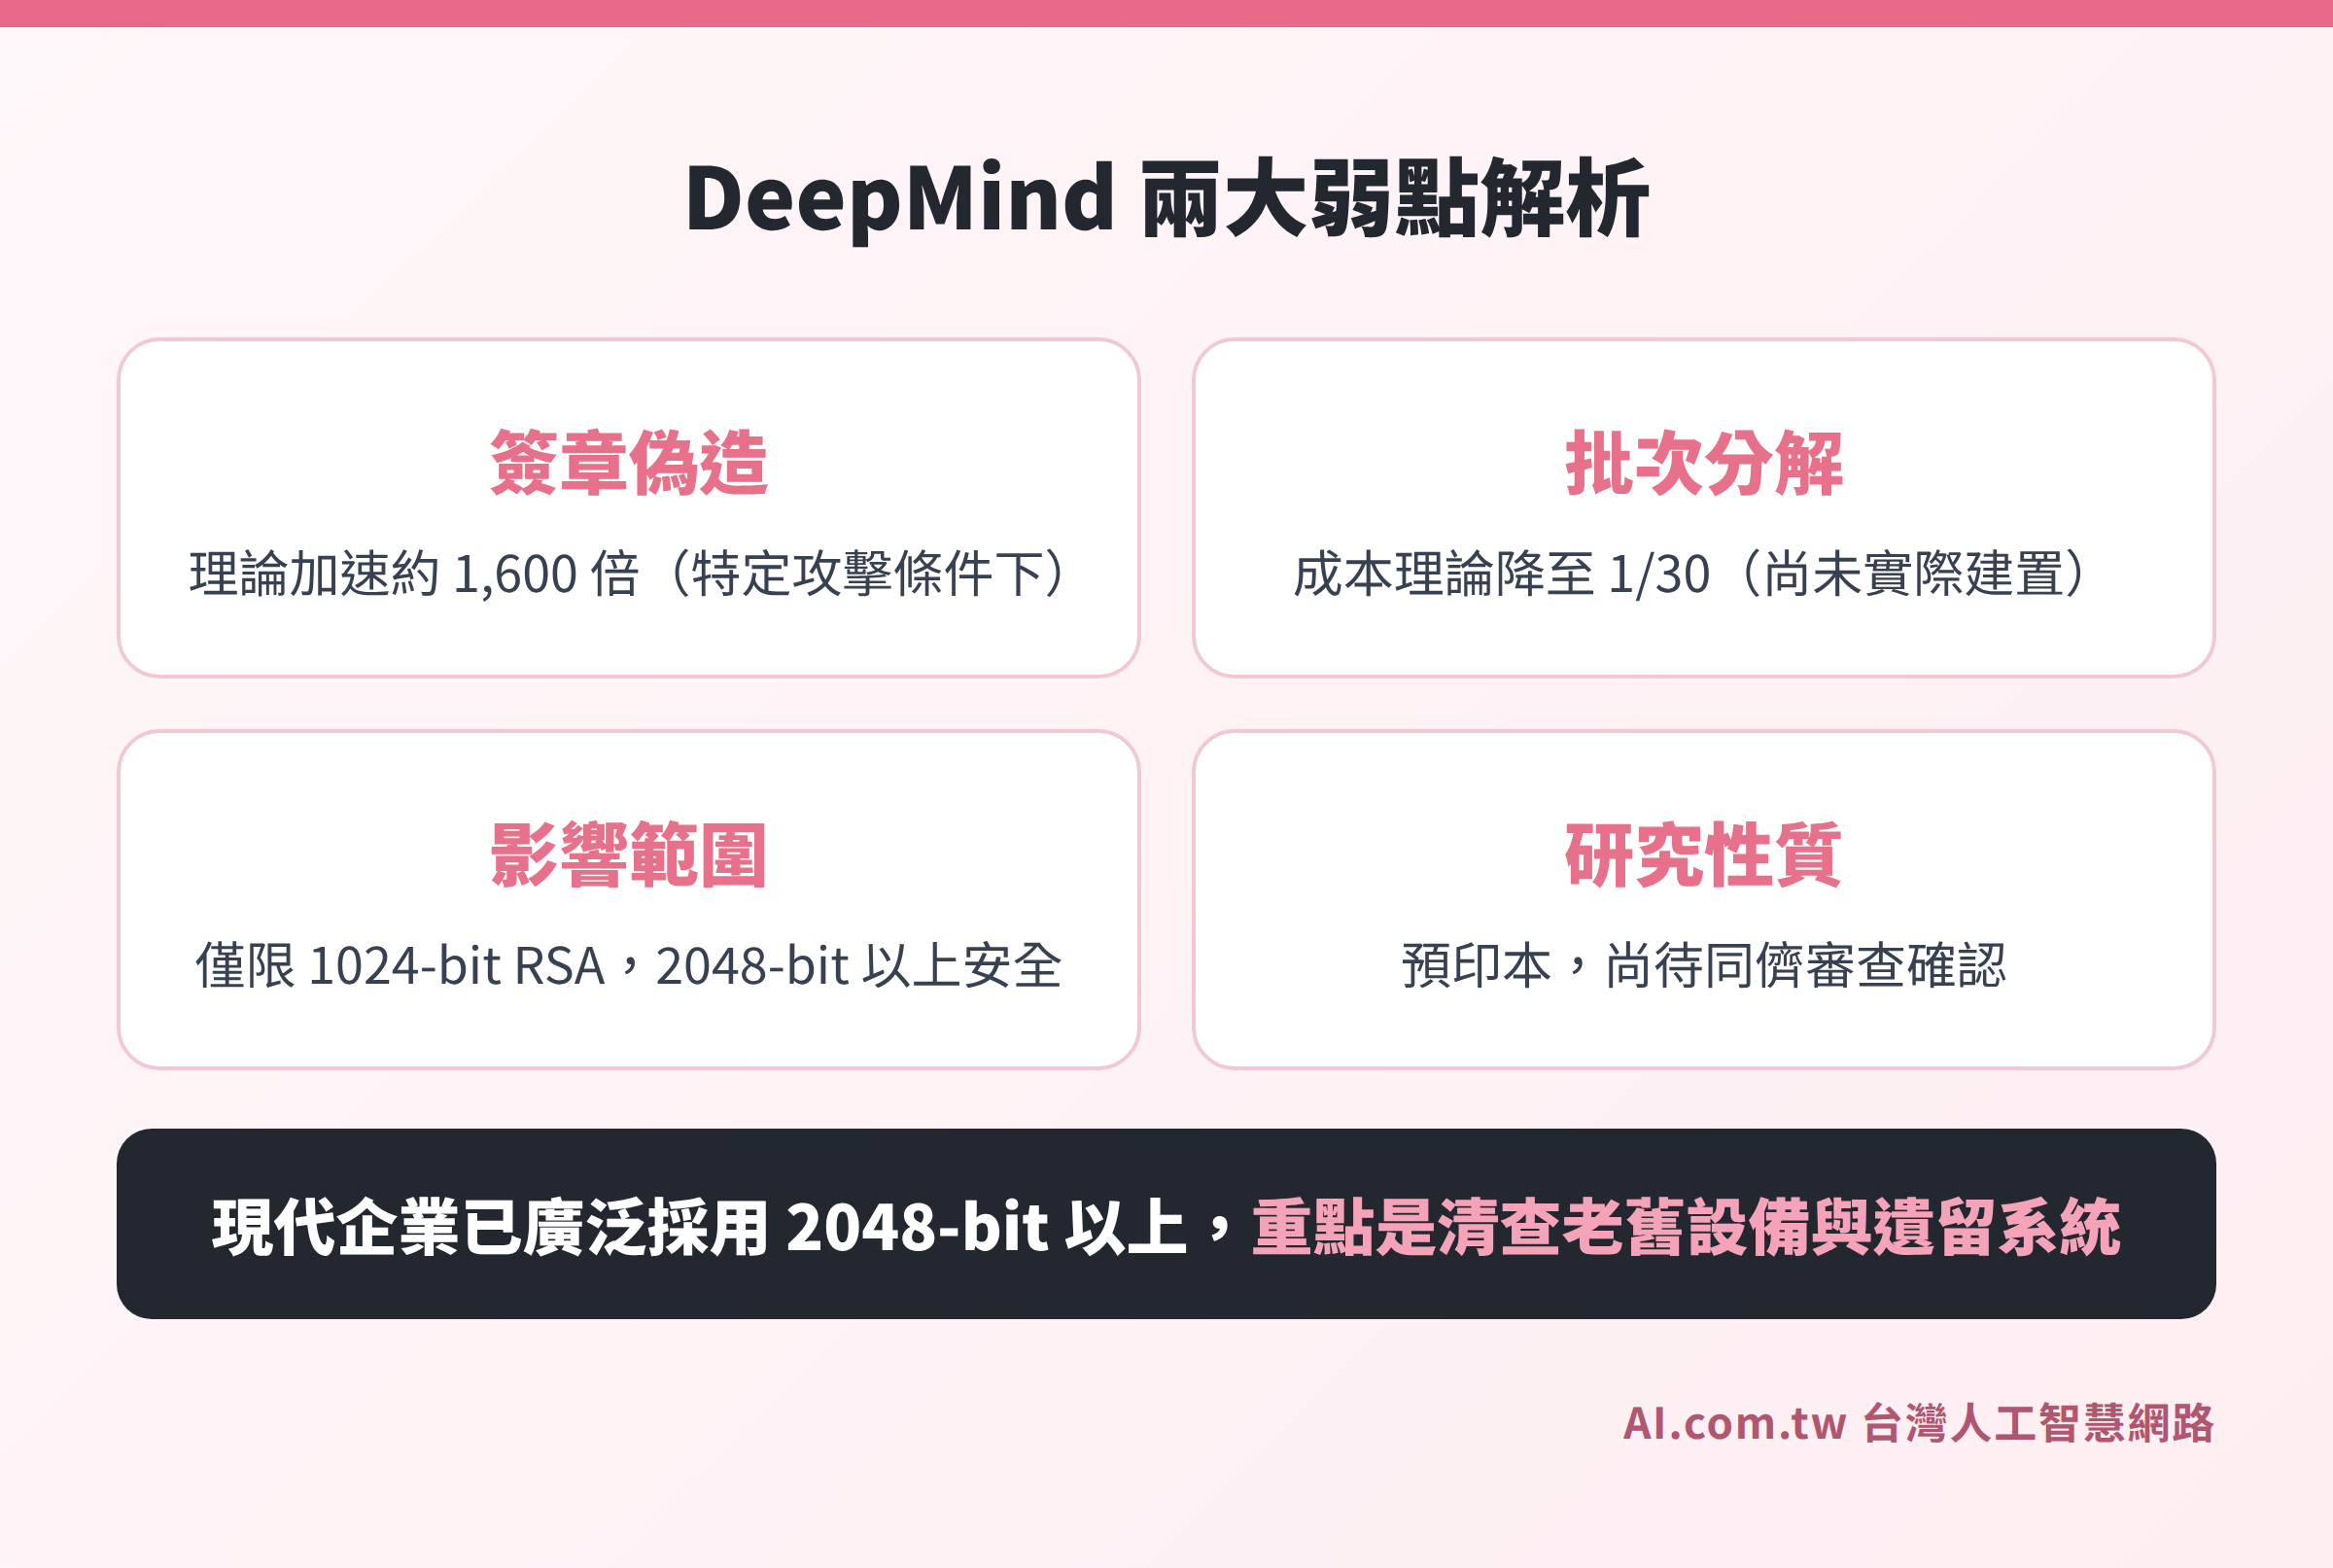
這兩份論文目前尚未通過同儕審查,屬於預印本(preprint)。研究結論代表學術上的重要進展,但數學細節仍需密碼學界進一步驗證。
AI 找到了什麼弱點?兩項發現一次看清楚
DeepMind 的 AI 代理找到了兩項弱點,分別針對數位簽章和批次因數分解兩個不同的攻擊面。兩項弱點都只影響 1024-bit RSA,不影響 2048-bit 以上。
弱點一:數位簽章偽造速度提升
這項弱點與 PKCS#1 v1.5 填充機制有關。當攻擊者能控制簽章資料中大約一半的內容時,原本以為能保護簽名的填充層幾乎失去作用。研究團隊的理論估計顯示,針對 1024-bit 金鑰、攻擊者能控制一個 32 位元組指紋的情境,新演算法比過去最佳方法在理論上快了約 1,600 倍。研究人員強調,這是基於數學模型的漸近估計,並非在真實環境中實測的結果。
弱點二:批次因數分解成本大幅下降
《Fan Factories》論文提出了一種新的批次分解方法,能在同時攻擊多把 1024-bit RSA 金鑰時,讓每把額外金鑰的平均分解成本降至先前批次方法的約 三十分之一。不過論文本身也明確指出,這套方法目前並未實際建置,預計分解規模與成本效益的分界點仍是開放問題。
實際計算結果:3.5 倍效率提升
在已實際執行的部分,研究團隊重現了前人的 1024-bit 因數分解計算,使用約 391 個 CPU 核年,整個完整篩選流程從動用最多 30 萬個 CPU 核心加 16 顆 GPU 開始,在 3.2 天內完成。這比過去的類似研究快了約 3.5 倍。
| 項目 | 技術細節 | 是否需要 2048-bit 注意 |
|---|---|---|
| 論文一:簽章偽造 | 理論加速約 1,600 倍(漸近估計) | 否,僅限 1024-bit |
| 論文二:批次分解 | 理論成本降至 1/30(尚未實作) | 否,僅限 1024-bit |
| 實際計算重現 | 391 核年,3.2 天,快 3.5 倍 | 否,僅限 1024-bit |
| 受影響金鑰 | 1024-bit RSA 及以下 | 2048-bit 以上安全 |
1024-bit RSA 廢棄了多久?台灣企業真的還在用嗎?
美國國家標準暨技術研究院(NIST)早在 2013 年就宣布,不再接受以 1024-bit RSA 產生的新數位簽章,並建議所有組織遷移至 2048-bit 以上。這項建議已超過十年。
然而,「已公告廢棄」與「實際全面停用」之間,現實中存在巨大落差。
根據資安研究機構長期追蹤,以下這幾類場景最常出現被遺忘的 1024-bit RSA 金鑰:
- 嵌入式設備與工業 IoT:生產線控制器、感測器、老舊路由器,往往在出廠時燒入金鑰,沒有自動更新機制。
- 傳統 VPN 設備:許多企業五到十年才更換 VPN 閘道器,設備韌體可能仍使用舊版加密規格。
- 內部系統的 SSH 金鑰:早年設定的伺服器登入金鑰,若沒有定期輪換政策,可能沿用至今。
- PDf 與文件簽章憑證:某些內部文件管理或 ERP 系統使用的電子簽章憑證,仍以舊版 PKI 設定運作。
- 舊版電子郵件加密:S/MIME 或自簽憑證設定超過五年以上,金鑰長度可能未達標準。
重點提醒
若你的公司 IT 設備從未進行過「密碼學清查」,現在就是最好的時機,特別是製造業、物流業、金融相關服務業,以及有較多舊有設備的傳統產業。
這件事對台灣企業有哪些實際影響?
影響一:舊設備與 IoT 的潛在風險升級
DeepMind 的研究雖然是學術性質,但它加速了外部攻擊者投入 1024-bit RSA 破解研究的動機。任何仍依賴舊版加密保護的設備,現在面臨的威脅環境比去年更嚴峻。製造業、物流業以及有大量連網設備的企業,應特別重視這一點。
影響二:「沒出事就不升級」的策略代價越來越高
台灣許多中小企業習慣「用到壞再換」的 IT 策略。在加密金鑰這件事上,金鑰本身不會壞掉,它只會突然在某天被破解。DeepMind 研究告訴我們,數學上能破解的門檻正在降低,而且 AI 加速了這個過程。等到壞了再換,可能已經太晚。
影響三:AI 開始介入密碼學研究,企業選 AI 工具也要謹慎
這次研究特別值得企業主留意的是:AI 並不是人類密碼學家的替代品,而是加速了研究進展。AI 現在能做的事,包括在數學上找到更快的攻擊路徑,代表加密技術的更新速度也必須加快。企業在選用 AI 工具時,同樣要確認供應商對資安更新的承諾,不能只看功能,也要看安全記錄。
影響四:數位簽章與合約的法律效力可能受質疑
部分企業使用電子簽章工具簽訂合約,若底層使用的是 1024-bit RSA,未來在法律上可能面臨簽章效力受質疑的情況。建議法務或行政部門確認目前使用的電子簽章平台所採用的加密規格。
老闆現在可以做哪些事?4 個具體步驟
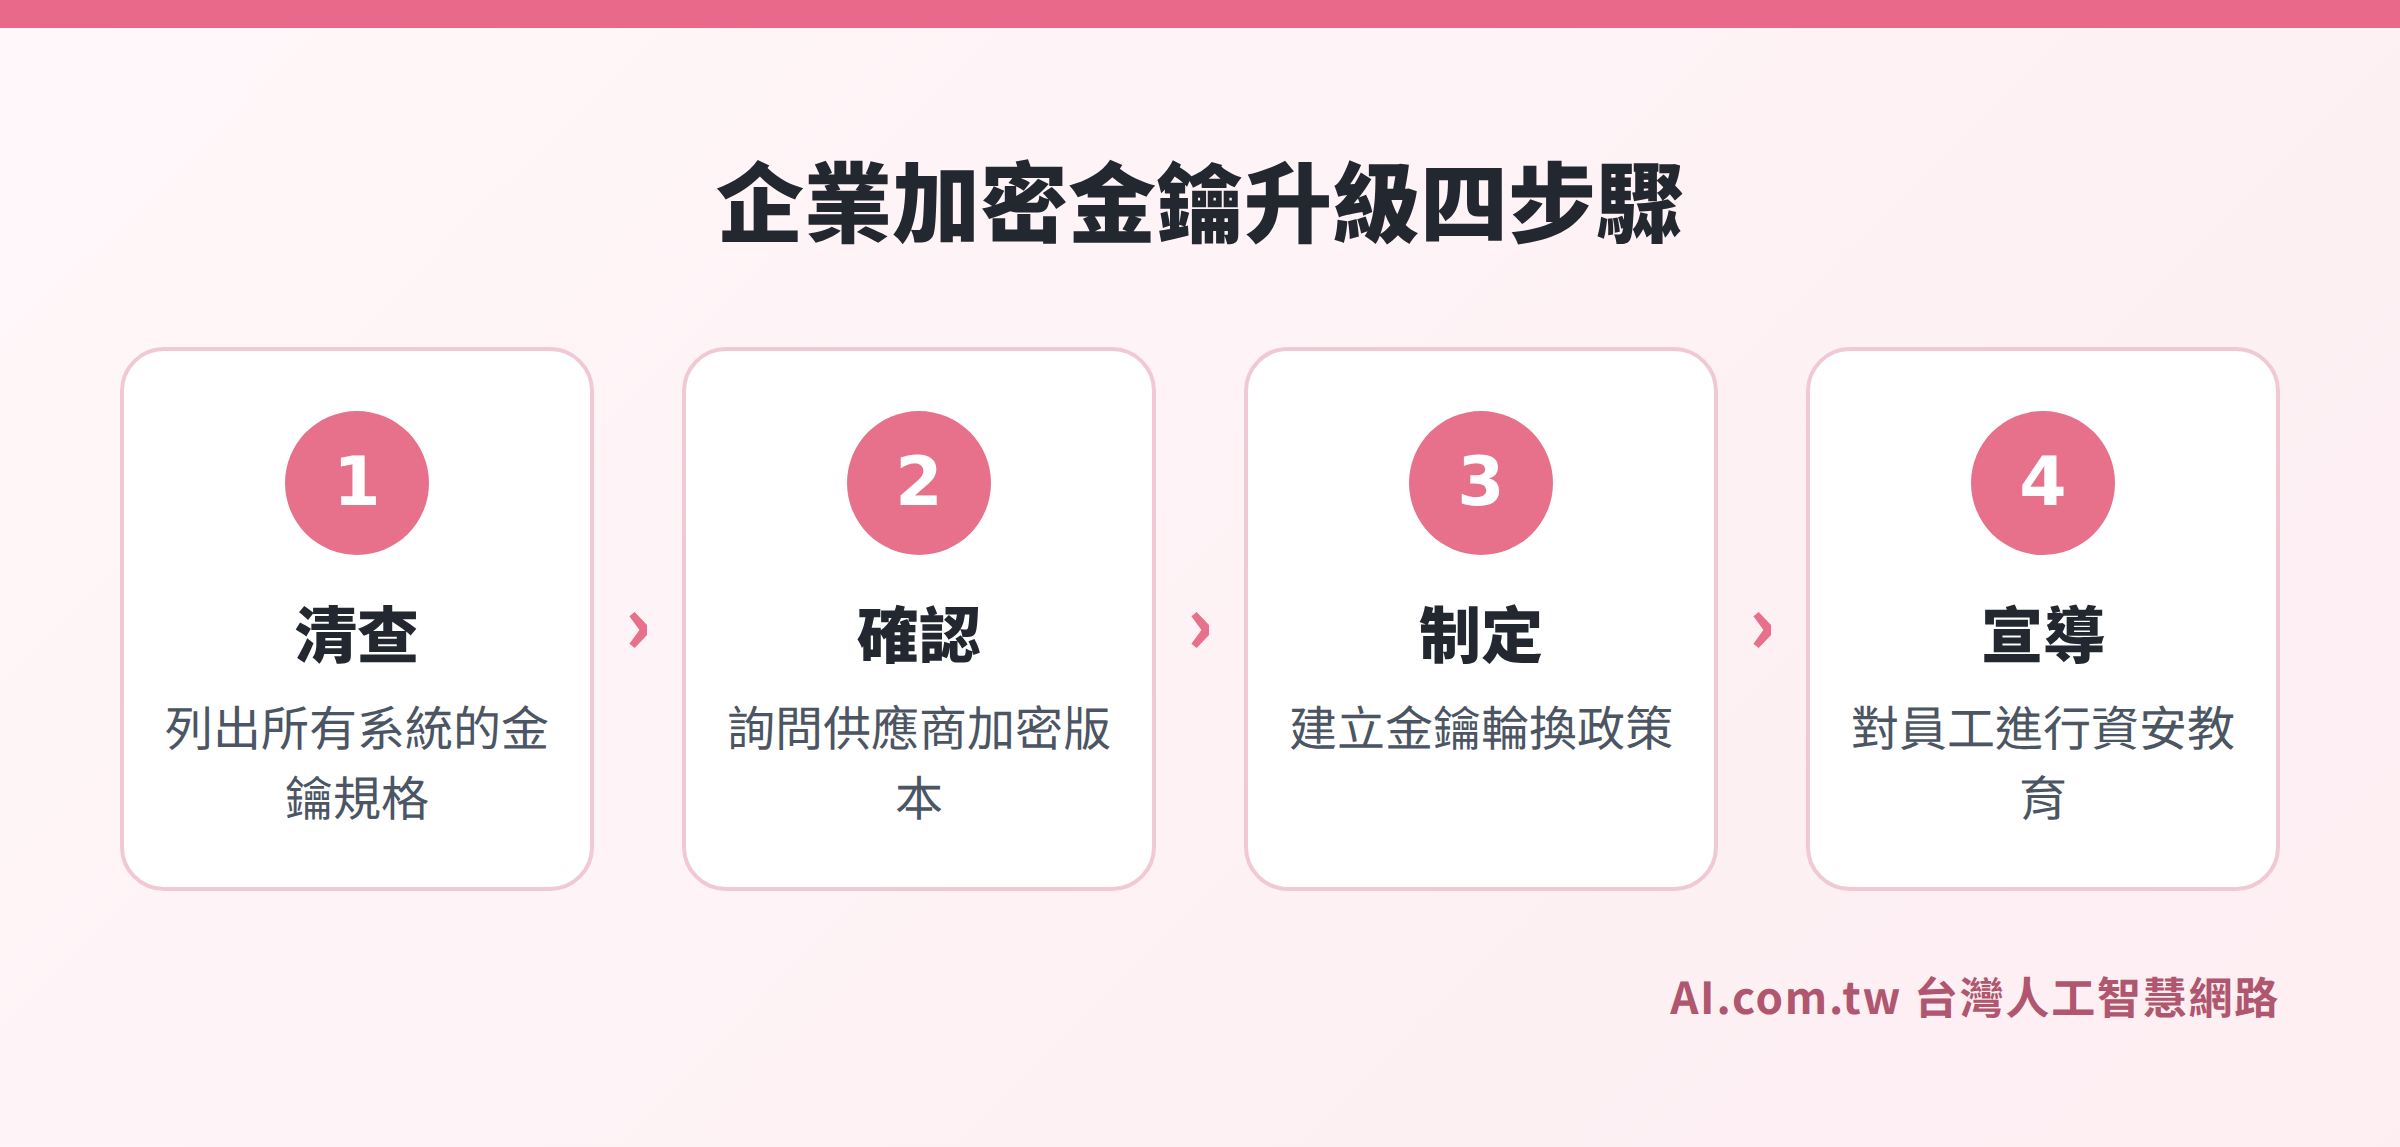
面對 DeepMind 的研究發現,企業不需要恐慌,但需要系統性地清查與升級。以下四個步驟,可以作為本週就能開始的行動清單。
步驟一:要求 IT 部門提交密碼學清查報告
指定 IT 主管或資安負責人,在兩週內清查以下四個項目:
- 目前使用中的 SSL/TLS 憑證(包含網站、內部系統、API 閘道)的金鑰長度
- VPN 設備的加密規格,包括軟體版本與金鑰設定
- 伺服器 SSH 金鑰的長度與建立時間
- 電子郵件、ERP、文件管理系統的數位簽章設定
如果公司沒有全職 IT 人員,可以委託資安顧問執行初步掃描。
步驟二:確認外部服務供應商的加密規格
金融機構往往已全面升級,但中小企業常用的雲端儲存、ERP 系統、訂單管理平台、會計軟體,不一定都在第一時間更新。建議主動向核心系統的供應商確認目前使用的加密版本,以及最近一次安全更新的日期。
步驟三:制定加密金鑰輪換政策
許多公司從未更換過任何加密金鑰。金鑰輪換本身不複雜,但需要有政策規範,例如每兩年更換一次網站憑證、每年更換一次 SSH 金鑰、三年汰換 VPN 設備等。資安層面的政策制定可以透過 免費 AI 企業健診 先評估公司整體資安成熟度,找到最需要優先處理的缺口。
步驟四:針對員工做一次加密概念宣導
資安不只是 IT 的事,員工收到「憑證過期」或「安全性不足」的警告時,常常直接按略過。建議藉此機會為技術與行政人員進行一次簡短的宣導,說明為什麼加密升級是公司基本義務,而不是可選的選項。企業 AI 內訓 課程中也包含了員工資安意識養成的模組,可以結合進行。
技術背景:RSA 為什麼被 AI 研究特別有效?
要理解 DeepMind 研究的意義,需要先知道 RSA 的數學結構為何適合讓 AI 介入。
RSA 的安全性本質上依賴「整數因數分解問題」的計算困難度。要讓因數分解更快,需要找到更好的數學演算法,也需要在海量計算中找到最優的篩選策略。這兩件事,AI 擅長的「在大量可能性中尋找規律與最優路徑」恰好能發揮作用。
DeepMind 的做法是讓 AI 代理在密碼學家的指導下,系統性地搜尋更有效率的篩選策略與數學工具,就像一個有 AI 輔助的超高速文獻回顧與實驗設計。研究人員並未讓 AI 自主行動,而是把 AI 當成一個能在龐大搜索空間中快速導航的工具。
這個模式——人類密碼學家定方向,AI 代理加速搜索——未來可能應用在更多數學和工程問題上,包括尚未被攻破的 2048-bit RSA。現在的共識是 2048-bit 在未來幾十年內仍然安全,但「幾十年」這個估計,可能因為 AI 加速研究而縮短。
| 金鑰長度 | 目前狀態 | NIST 建議 | 台灣企業行動 |
|---|---|---|---|
| 1024-bit RSA | 不建議使用(2013 年起) | 立即停用 | 清查並優先替換 |
| 2048-bit RSA | 可繼續使用 | 建議至 2030 年前遷移至更長 | 確認所有系統已達標 |
| 3072-bit RSA | 建議標準 | 新系統優先採用 | 新建系統採用此標準 |
| 4096-bit RSA | 高安全等級 | 適合高敏感資料 | 金融、醫療資料加密優先 |
| Ed25519(橢圓曲線) | 高效安全 | NIST 推薦替代方案之一 | 新 SSH 金鑰建議採用 |
台灣企業的加密觀念誤區
在輔導企業 AI 轉型的過程中,常見以下幾個對加密安全的誤解,趁這次機會一起釐清。
誤區一:「我的網站有 HTTPS 就安全了」
HTTPS 憑證確認了資料傳輸加密,但不代表你的內部系統、文件伺服器、ERP 或 API 介面也同樣安全。企業資安的攻擊面遠比官網更廣。
誤區二:「我用的是大廠雲服務,資安自然有保障」
大廠雲服務的基礎設施安全性確實高,但「你在雲端上跑的應用程式」和「你的帳號存取控制」仍由你自己負責。金鑰洩漏或設定錯誤是雲端環境最常見的資安事故來源。
誤區三:「我們公司小,駭客不會找我們」
現代攻擊大多是自動化掃描,不挑規模,只找弱點。1024-bit RSA 的裝置,不論公司大小,同樣會出現在攻擊者的掃描清單上。
誤區四:「更換金鑰太麻煩,等出了問題再說」
更換 SSL 憑證與 SSH 金鑰的技術成本其實很低,真正的成本在於組織管理:誰負責、什麼週期、怎麼紀錄。建立一套簡單的金鑰管理 SOP,比事後補救省下的成本多得多。
老闆行動框架
加密不是 IT 的技術問題,而是公司的基礎建設義務。就像建築物要定期檢查消防設備,數位基礎設施也需要定期的安全稽核。DeepMind 的研究不是威脅,而是一個免費的稽核提醒。
台灣企業 AI 轉型與資安如何一起規劃?
在推動 AI 轉型的過程中,資安往往被放在最後才處理,這是一個危險的次序。AI 工具的導入,意味著企業的資料開始被更大規模地傳輸和處理。如果底層的加密基礎設施本身就有弱點,AI 帶來的效率提升同時也放大了資料外洩的風險。
建議企業在規劃 AI 導入時,把資安稽核作為前置步驟而非後續補強。具體做法是:先完成企業整體 IT 環境的安全評估,確認金鑰規格、帳號權限管理和資料分類分級,再逐步引入 AI 工具。
如果不確定從哪裡開始,可以先預約 免費 AI 企業健診,讓顧問協助評估貴公司 AI 導入的準備度,包括資安面向的基本檢查點。
常見問題
DeepMind 是否真的破解了 RSA 加密?
沒有。DeepMind 找到了 1024-bit RSA 的兩個結構性弱點,讓某些特定攻擊情境在理論上更可行,但並未實際破解任何一把真實使用中的金鑰。研究的核心意義是:AI 能加速密碼學數學研究,讓弱點被找到的速度更快。2048-bit 以上的 RSA 金鑰目前仍被視為安全。
我的公司網站有沒有受到影響?
主流瀏覽器與 CA 憑證機構自 2015 年前後已全面停止頒發 1024-bit 憑證,現代網站的 SSL/TLS 憑證幾乎都已是 2048-bit 以上。受影響的主要是老舊的內部系統、嵌入式設備、VPN 閘道器,以及超過五年未更新的 SSH 金鑰設定。
什麼是 RSA 金鑰輪換?企業要怎麼做?
金鑰輪換是指定期廢棄舊的加密金鑰並產生新的,以降低金鑰長時間使用後遭破解的風險。網站 SSL 憑證通常一到兩年更換一次,SSH 金鑰建議每年輪換,VPN 設備的加密設定則應在韌體更新時一併確認。若公司 IT 資源有限,可以將這項工作委外給資安服務廠商。
DeepMind 的研究對台灣的法規遵循有影響嗎?
台灣個人資料保護法要求企業採取適當的技術保護措施保護個資,資安合規標準如 ISO 27001 也有金鑰管理的相關要求。若企業的系統仍使用 1024-bit RSA,可能在資安稽核時被標記為高風險缺失。建議法務與 IT 部門共同確認目前的加密規格是否符合最新的合規要求。
資料來源
- Google DeepMind AI agents found two weaknesses in legacy 1024-bit RSA – DEV Community
- DeepMind reveals two flaws in 1024-bit RSA, 2048-bit keys stay safe
- Google DeepMind’s AI agents expose two weaknesses in legacy 1024-bit RSA – Cryptobriefing
- DeepMind’s AI Attack on 1024-bit RSA Explained – PiyushAI
- Google DeepMind Uses AI Agents to Stress Legacy RSA-1024, Not Modern 2048-Bit Keys – PlainEnglish.io
想知道公司哪些工作可以交給 AI?
台灣人工智慧網路(Ai.com.tw)提供免費 AI 企業健診、老闆 AI 經營講座、企業 AI 內訓與 AI 員工系統建置,以及一站式的 AI 管理系統-管理王,協助企業把 AI 真正用進日常工作。
免付費電話:0800-003-191 | LINE ID:@119m