Perplexity 把旗下 AI 代理 Computer 背後的執行環境 SPACE 公開在 GitHub,採用 Apache 2.0 授權,任何團隊都可以免費下載、修改並用在商業產品。SPACE 全名是 Sandboxed Platform for Agentic Code Execution,用途是替 AI 代理準備一個個隔離的小型虛擬機,讓 AI 在裡面寫程式、跑指令、處理檔案,就算出錯或被誘導執行惡意指令,也不會波及公司主機。Perplexity 在 2026 年 7 月 15 日首次公開這套架構,GitHub 儲存庫則在 2026 年 10 月 1 日建立,目前版本為 0.8.0。對台灣企業來說,這代表「讓 AI 動手做事」的安全基礎設施開始有開源選項,有工程團隊、正在做 AI 自動化的公司,可以自己架設、自己掌握資料。
Perplexity SPACE 是什麼?為什麼現在受到關注?
依 GitHub 上的官方說明,SPACE 是一個「在隔離的 Firecracker 微型虛擬機中執行程式的沙盒平台」。應用程式透過 HTTP API 建立 Linux 環境、執行指令、取得輸出結果,並管理沙盒從建立到刪除的整個生命週期。Firecracker 是 AWS 開發並開源的虛擬化技術,原本用在 AWS Lambda 這類大量、短時間的雲端運算服務。
Perplexity 在 7 月 15 日的工程部落格文章中說明,SPACE 是為了「長時間執行的代理工作」而打造,發文當時 Computer 的所有工作階段已經百分之百跑在 SPACE 上。SiliconANGLE 的報導也提到,Perplexity 內部已使用 SPACE 約兩個月,發表前一週支撐了超過 125 萬次沙盒建立與 1,190 萬次重新連線。
它受到關注的原因很單純:AI 代理正從「回答問題」走向「實際動手做事」,而動手做事就需要一個能放心讓 AI 操作的空間。過去這類沙盒多半是商業雲端服務,如今一家已在正式環境大量使用的公司把整套平台開源,等於提供了一份可以直接參考、甚至直接拿來用的藍圖。
一句話看懂 Perplexity SPACE
它是讓 AI 代理在「一次性的隔離小電腦」裡寫程式、跑指令的開源平台,出了事只影響那台小電腦,不會碰到公司真正的系統與資料。
如果你還不熟悉 Perplexity Computer 這個 AI 代理本身,可以先看我們整理的 Perplexity Computer 完整介紹,再回來理解它背後的基礎建設會更清楚。
為什麼 AI 代理一定需要沙盒?三種常見風險
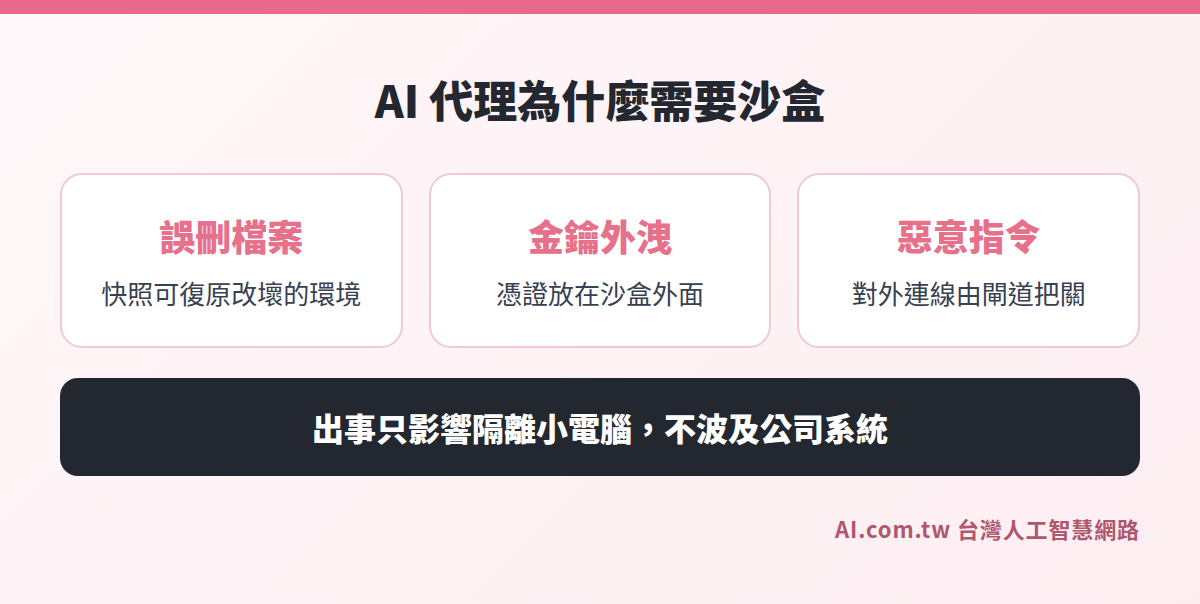
讓 AI 代理寫程式、下指令,本質上就是把一部分電腦操作權交給一個會犯錯、也可能被騙的系統。Perplexity 在部落格中直接寫道,代理的工作內容「預設就是不可信任的」。實務上最常被討論的風險有三種。
風險一:誤刪檔案或改壞系統
AI 代理可能誤解指令,把「清理暫存檔」執行成刪除整個資料夾,或在安裝套件時改壞系統設定。如果它直接在員工電腦或公司伺服器上執行,損失就是真實的。沙盒的作法是讓每個任務都在自己的虛擬機裡進行,SPACE 另外提供磁碟快照,官方說明可用來復原破壞性的指令。
風險二:機密資料與帳號密碼外洩
代理在工作時常需要登入網站、呼叫 API,如果把密碼或金鑰直接放進執行環境,一旦程式被惡意利用,金鑰就可能被帶走。Perplexity 表示,他們評估市面上現成的沙盒時,發現有些會暴露密碼與金鑰。SPACE 的設計是把憑證存在沙盒外面,在網路層注入或由瀏覽器代理自動填入,存取有頻率限制與稽核紀錄。
風險三:被誘導執行惡意指令
AI 代理會讀網頁、讀文件,而這些內容可能藏有刻意設計的指令,誘導 AI 下載惡意程式或把資料傳到外部網站,也就是常說的提示注入攻擊。沙盒無法阻止 AI 被騙,但可以限制被騙之後能造成的傷害。SPACE 讓所有對外連線都經過網路閘道,依每個沙盒的對外連線政策放行或阻擋。
想更全面了解 AI 代理的安全議題,也可以參考站內文章 NVIDIA 推出 AI 代理安全平台:OpenShell 與 Sentry 怎麼防 AI 失控,兩篇一起看,能更清楚掌握產業目前的防護思路。
Perplexity SPACE 有哪些技術重點?規格一次看
以下整理自 GitHub README、官方文件與 Perplexity 工程部落格。SPACE 目前仍在 1.0 之前的階段,部分功能與介面仍可能調整,實際導入前請以儲存庫最新文件為準。
| 項目 | 官方說明 | 對企業的意義 |
|---|---|---|
| 全名 | Sandboxed Platform for Agentic Code Execution | 專為 AI 代理執行程式設計 |
| 隔離技術 | Firecracker 微型虛擬機,每個沙盒有自己的核心與可寫入檔案系統 | 比一般容器多一層隔離 |
| 使用方式 | HTTP API 與伺服器推送事件,不需要嵌入 Rust 函式庫 | 用 Python 等常見語言就能串接 |
| 生命週期 | 建立、保持、暫停、休眠、喚醒、刪除 | 長時間任務可以中斷後再接續 |
| 快照與復原 | 磁碟快照與完整檢查點,可回到先前狀態 | AI 改壞東西時有機會救回 |
| 對外連線 | 由網路閘道控管,可設定具名的連線政策 | 限制 AI 只能連到允許的網站 |
| 相容性 | 提供 E2B 相容層,已用 E2B Python SDK 測試 | 既有 E2B 程式較容易轉移 |
| 部署 | 本機 Kind 叢集、AWS EKS 參考部署,也可不用 Kubernetes | 可放在自家機房或雲端 |
| 授權與版本 | Apache 2.0,目前 0.8.0,規劃 1.0 才穩定介面 | 可商用,但仍屬早期版本 |
長時間任務是它最大的特色
Perplexity 認為,傳統容器型沙盒預設的是短時間、無狀態的工作,跑完就丟。但 AI 代理的工作可能持續數小時,中間要暫停、等使用者回覆、再繼續。SPACE 因此設計了明確的狀態管理,支援暫停、恢復、休眠與還原。SiliconANGLE 報導指出,記憶體與檔案狀態最快每分鐘擷取一次,可保留最長一週,讓使用者一週後還能接續同一個任務。
官方公布的效能數字
Perplexity 在部落格中比較了上線週與前一家沙盒供應商的同樣正式工作量:沙盒建立時間的中位數從 185 毫秒降到 60 毫秒,約快 3.1 倍;第 90 百分位從 447 毫秒降到 89 毫秒,約快 5 倍。需要注意,這些是 Perplexity 自家環境的數據,並未公布硬體規格細節,也沒有提供密度與成本數字,一般企業自行架設的結果不一定相同。
Perplexity SPACE 適合哪些團隊?和其他選擇怎麼比?
SPACE 是給工程團隊用的基礎建設,不是打開就能用的應用程式。依官方安裝文件,本機部署需要 Linux x86_64 且支援 KVM 虛擬化的主機,還需要 Docker、btrfs 等環境,無法直接在 macOS 上執行。換句話說,公司裡至少要有熟悉 Linux 與 Kubernetes 的工程師,才有辦法架起來並長期維護。
| 團隊類型 | 適合度 | 建議作法 |
|---|---|---|
| 自建 AI 代理產品的軟體公司 | 高 | 可評估取代或補充現有商業沙盒,資料留在自家環境 |
| 有內部開發團隊、在做 AI 自動化的企業 | 中高 | 先在測試環境架設,用在資料分析、報表產生等內部任務 |
| 已使用 E2B 的團隊 | 中高 | 透過相容層測試轉移,比較成本與維運負擔 |
| 只想用現成 AI 工具的中小企業 | 低 | 不需要自己架設,選擇內建沙盒的商業 AI 服務即可 |
| 受法規嚴格要求資料落地的產業 | 中 | 開源可自建是優點,但需完整資安評估再決定 |
和商業託管沙盒相比,開源自建最大的好處是資料與執行環境都在自己掌控之中,也不用按使用量付費給第三方;代價是安裝、升級、監控與資安修補都要自己負責。至於商業託管服務的價格,各家方案差異大,本文不做推估,建議依實際用量向供應商詢價後再比較。
導入 Perplexity SPACE 前,資安與維運要評估什麼?
開源不等於零成本,也不等於自動安全。以下是我們建議企業在導入前逐項確認的重點。
- 版本成熟度:官方文件把 0.8.0 定位為公開基準版本,0.9.0 是最後一次規劃中的破壞性變更,1.0 才承諾穩定的介面與沙盒生命週期。現在導入要有心理準備,未來升級可能需要調整程式。
- 主機與網路需求:需要支援 KVM 的 Linux 主機。若使用雲端虛擬機,要確認是否支援巢狀虛擬化,這會影響主機選型與成本。
- 對外連線政策:沙盒預設能連到哪裡、要開放哪些網域,必須由維運人員明確設定。官方的連線政策設定不接受萬用字元網域,需要逐一列出允許的對象。
- 帳號與金鑰管理:不要把公司的雲端金鑰、資料庫密碼直接放進沙盒。應參考 SPACE 的設計,把憑證留在沙盒外,並保留存取紀錄。
- 監控與稽核:AI 在沙盒裡做了什麼、連到哪些網站、產生哪些檔案,都要有紀錄可查,出事時才能追溯。
- 人力與維運:要有人負責升級、修補漏洞與處理故障。如果公司沒有固定的基礎設施人力,商業託管服務可能比自建更划算。
台灣企業可以怎麼用 Perplexity SPACE?非技術企業又該怎麼理解?
有工程團隊的企業:從內部低風險任務開始
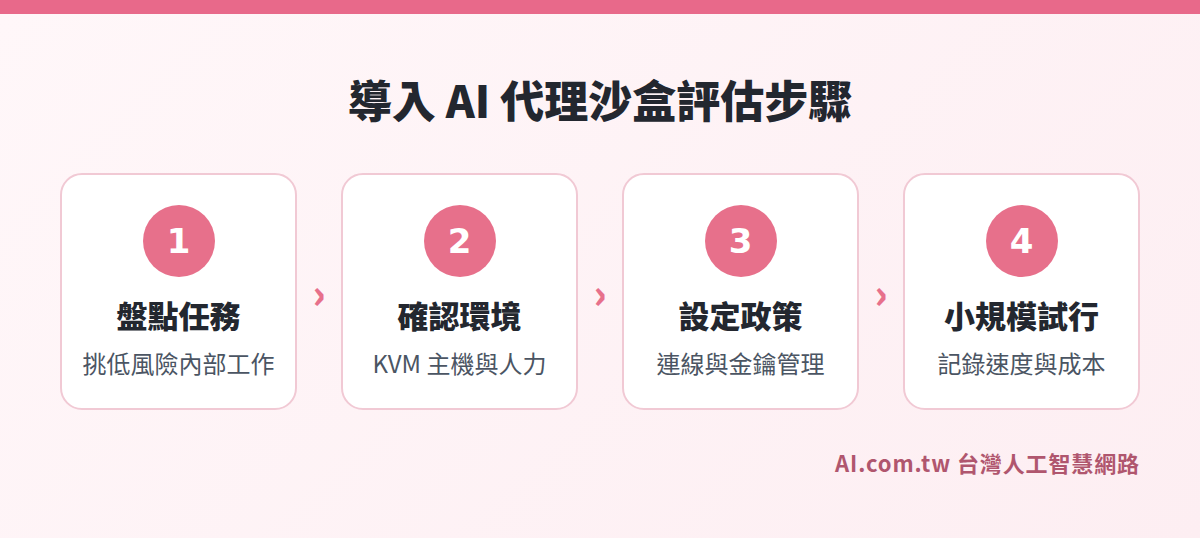
如果公司已經在做 AI 自動化,建議先挑「AI 需要執行程式、但資料敏感度較低」的任務做概念驗證。例如:財務或業務部門請 AI 讀取匯出的 Excel 報表、計算並產生圖表;IT 部門讓 AI 在沙盒裡測試腳本,再由工程師確認後才上線;行銷部門讓 AI 整理公開網站資料並產生分析報告。這些任務都需要「讓 AI 動手」,放在沙盒裡執行,既能發揮 AI 的效率,也能把失誤控制在小範圍內。
概念驗證期間,建議同步記錄三件事:沙盒建立與執行的實際速度、每月主機與人力成本、以及資安團隊對連線與憑證設計的意見。累積兩到四週的數據後,再決定要擴大自建還是改用商業服務。
沒有工程團隊的企業:看懂趨勢,問對問題
多數台灣中小企業不需要自己架 SPACE,但這個趨勢值得理解。可以把沙盒想像成「給 AI 員工一間獨立的實驗室」:AI 可以在裡面盡情做實驗,就算打翻試管也不會燒到辦公室。未來企業評估任何會「自動執行動作」的 AI 工具時,都可以向供應商問三個問題:AI 在哪裡執行程式?出錯時能否復原?帳號密碼會不會被 AI 直接看到?能清楚回答的供應商,通常在安全設計上比較成熟。
如果不確定公司目前適合從哪一類 AI 工具開始,可以先做一次免費的 AI 企業健診,盤點各部門的流程與資料敏感度;若希望讓主管與同仁理解 AI 代理的能力與風險,也可以安排 企業 AI 內訓,以實際案例說明哪些工作適合交給 AI、哪些環節一定要保留人工確認。
常見問題
Perplexity SPACE 可以免費商用嗎?
可以。SPACE 採用 Apache 2.0 授權,允許免費使用、修改與商業用途,但需保留授權與版權聲明。要注意的是軟體本身免費,主機、網路與維運人力仍是實際成本。
SPACE 就是 Perplexity Computer 正在用的同一套系統嗎?
Perplexity 部落格表示 Computer 的工作階段全部執行在 SPACE 上,GitHub 儲存庫也以同樣名稱與架構描述發布。不過官方尚未公布開源版本與正式環境版本是否完全相同,也尚未發布正式的開源公告文章,建議以儲存庫內容為準。
一般筆電或 Mac 可以安裝 SPACE 嗎?
依官方安裝文件,需要支援 KVM 的 Linux x86_64 主機,安裝說明無法直接在 macOS 上執行。若使用虛擬機,必須支援巢狀虛擬化並開放必要的裝置。
有了沙盒,AI 代理就完全安全了嗎?
不是。沙盒的作用是限制出錯或被攻擊時的影響範圍,無法保證 AI 不會判斷錯誤或被提示注入攻擊誘導。企業仍需要搭配連線政策、權限管理、操作紀錄與人工審核,才能形成完整的防護。
非技術企業需要關注 SPACE 嗎?
不一定要自己使用,但值得了解這個趨勢。未來採購 AI 代理類工具時,詢問供應商如何隔離執行環境、如何保護帳號密碼、出錯能否復原,是判斷工具安全成熟度的實用方式。
資料來源
- GitHub:perplexityai/SPACE 儲存庫與 README
- SPACE 官方文件:Versioning and compatibility
- SPACE 官方文件:Install and configure locally
- SPACE 官方文件:Operator egress profiles
- Perplexity 部落格:Making SPACE: Secure and efficient runtimes for long-running agents
- SiliconANGLE:Perplexity launches secure sandbox to make AI agents secure and powerful
想知道公司哪些工作可以交給 AI?
台灣人工智慧網路(Ai.com.tw)提供免費 AI 企業健診、老闆 AI 經營講座、企業 AI 內訓與 AI 員工系統建置,以及一站式的 AI 管理系統-管理王,協助企業把 AI 真正用進日常工作。
免付費電話:0800-003-191 | LINE ID:@119m